


Банкоматы в Германии были уязвимы для хакеров

Банкоматы в Германии были уязвимы для хакеров

Известный ИБ-специалист Бенджамин Кунц-Меджри (Benjamin Kunz-Mejri), CEO компании Vulnerability Lab, сообщил, что терминалы самообслуживания банка Sparkasse ненадежны, еще недавно они позволяли злоумышленникам получить доступ к закрытым данным.

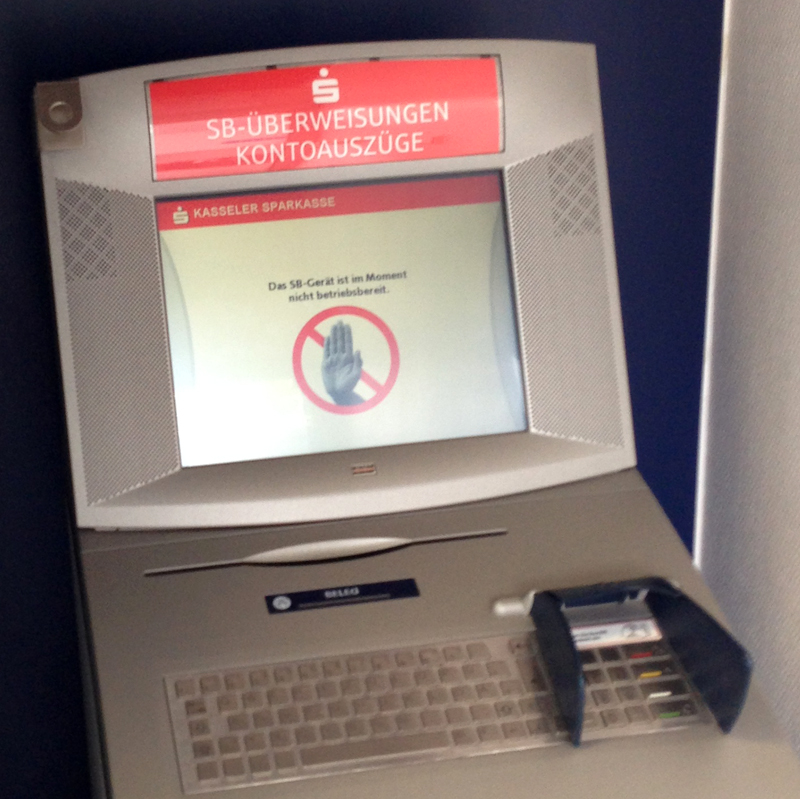
Эксперт обнаружил уязвимость практически случайно: в апреле 2015 года банкомат Sparkasse выплюнул его собственную карту прямо в процессе работы и внезапно отобразил сообщение «temporarily not available» (временно не работает). Исследователь не растерялся, воспользовавшись клавиатурой и определенной комбинацией клавиш, он сумел перевести банкомат в другой режим работы, пишет xakep.ru.

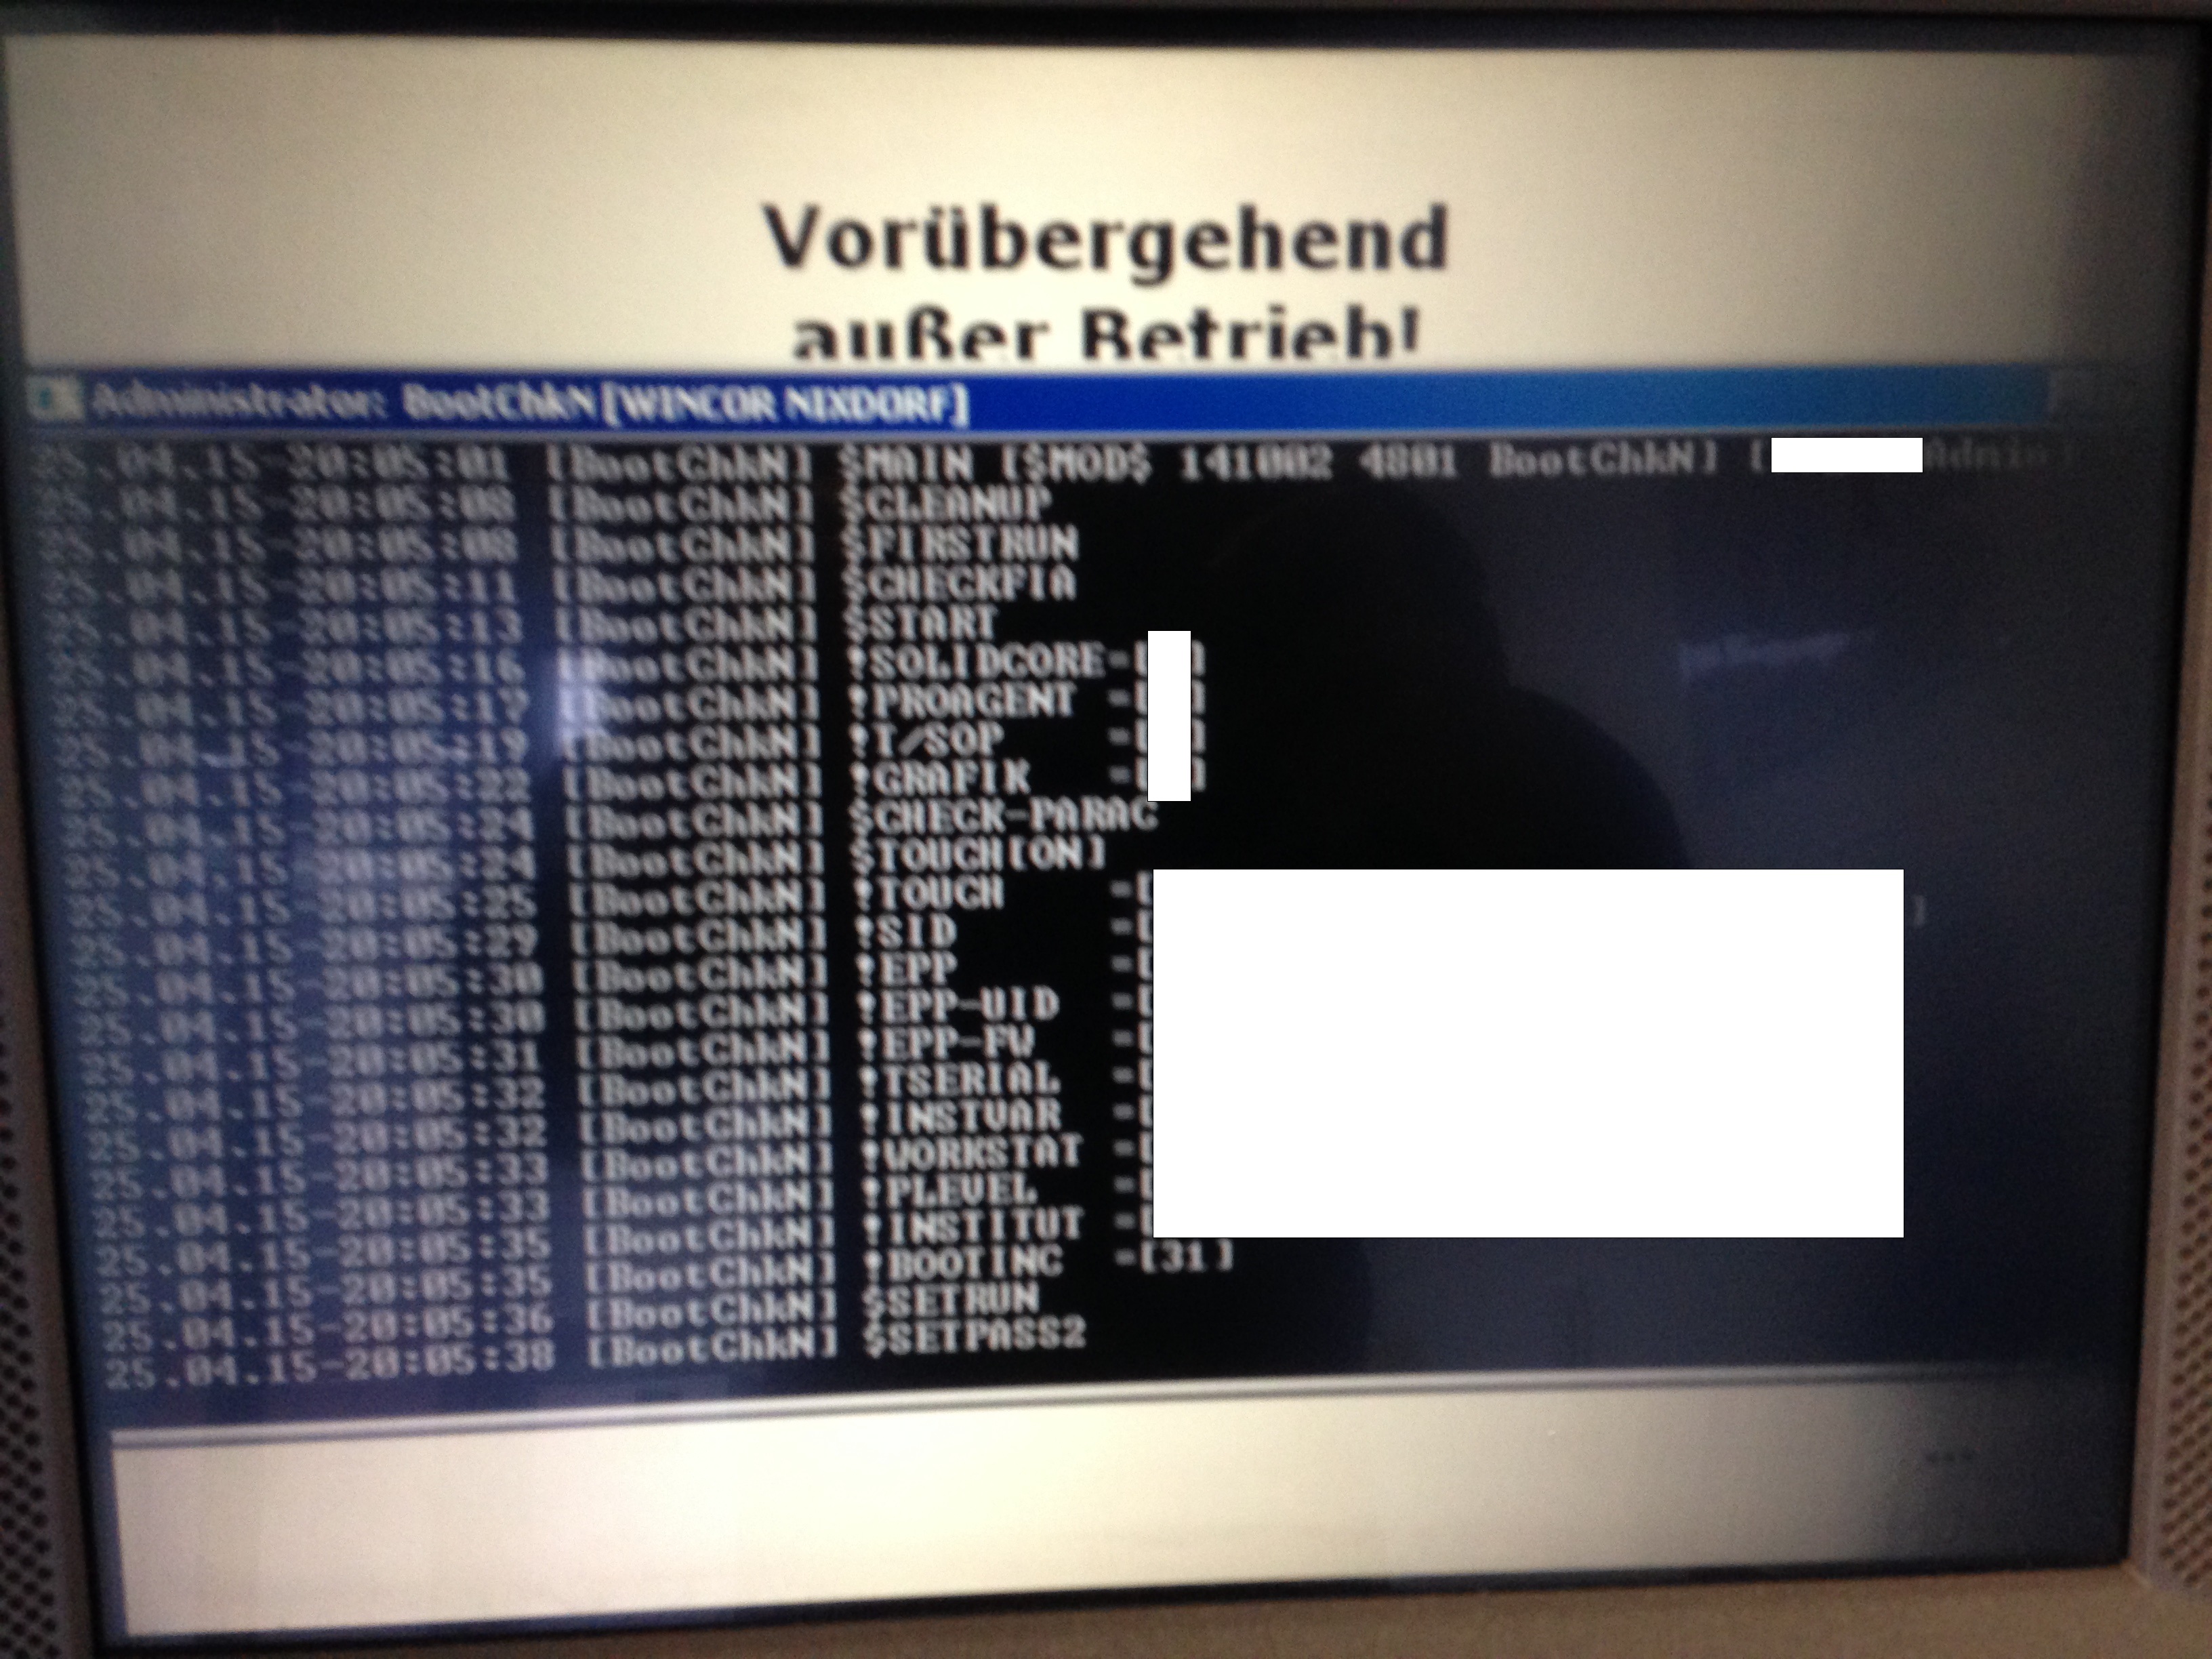
Во временно нерабочем состоянии оказалась доступна консоль (cmd), которую удалось вызвать прямо поверх сообщения «temporarily not available», после того, как терминал вернул карту. В этот момент эксперт понял, что перед ним опасный баг и быстро зафиксировал на камеру смартфона bootChkN (Wincor Nixdorf), который наблюдал на экране терминала:


Позже, просматривая сделанное фото на компьютере, Кунц-Меджри отметил, что на экране отображались важные конфиденциальные данные: Username, серийные номера, настройки файервола, имя устройства, ID устройства, информацию о сети, два системных пароля и так далее. Используя эту информацию, он мог бы перехватить управлением банкоматом, без особых усилий.

Исследователь немедленно направил отчет о найденной бреши в службу безопасности банка, после чего специалисты Sparkasse отблагодарили его письмом и выпуском личной карты (хотя официально у банка нет программы вознаграждений), и взялись за  обновление своих банкоматов. На данный момент уязвимость закрыта полностью: использование клавиатуры в данном режиме отключили, к логу теперь так просто не доберешься, к тому же, из него исключили важную информацию, вроде ID администратора, банка и так далее:


Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru