


Банкоматы в Германии были уязвимы для хакеров

Банкоматы в Германии были уязвимы для хакеров

Известный ИБ-специалист Бенджамин Кунц-Меджри (Benjamin Kunz-Mejri), CEO компании Vulnerability Lab, сообщил, что терминалы самообслуживания банка Sparkasse ненадежны, еще недавно они позволяли злоумышленникам получить доступ к закрытым данным.

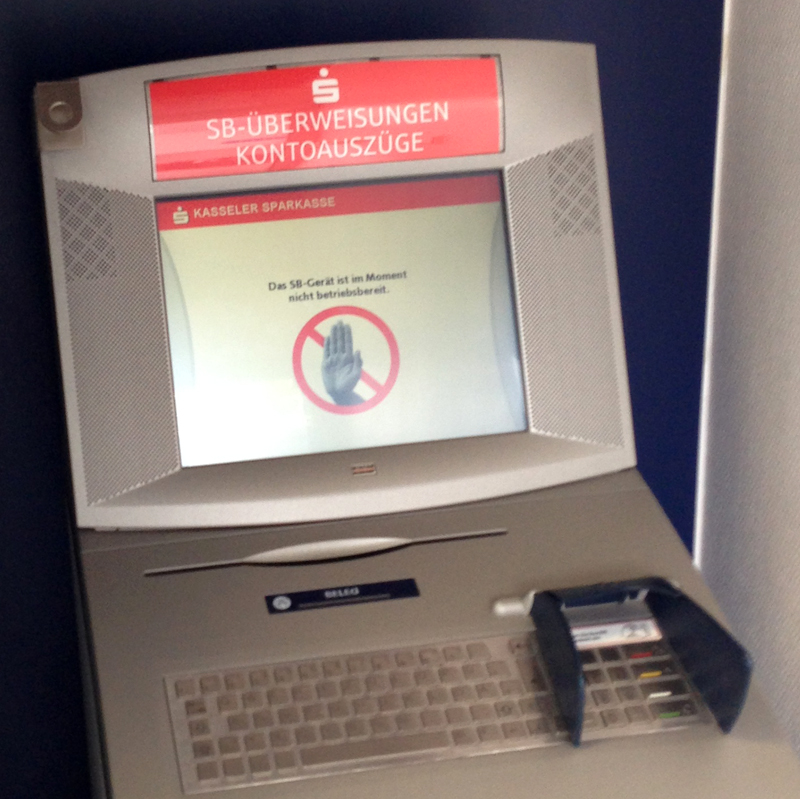
Эксперт обнаружил уязвимость практически случайно: в апреле 2015 года банкомат Sparkasse выплюнул его собственную карту прямо в процессе работы и внезапно отобразил сообщение «temporarily not available» (временно не работает). Исследователь не растерялся, воспользовавшись клавиатурой и определенной комбинацией клавиш, он сумел перевести банкомат в другой режим работы, пишет xakep.ru.

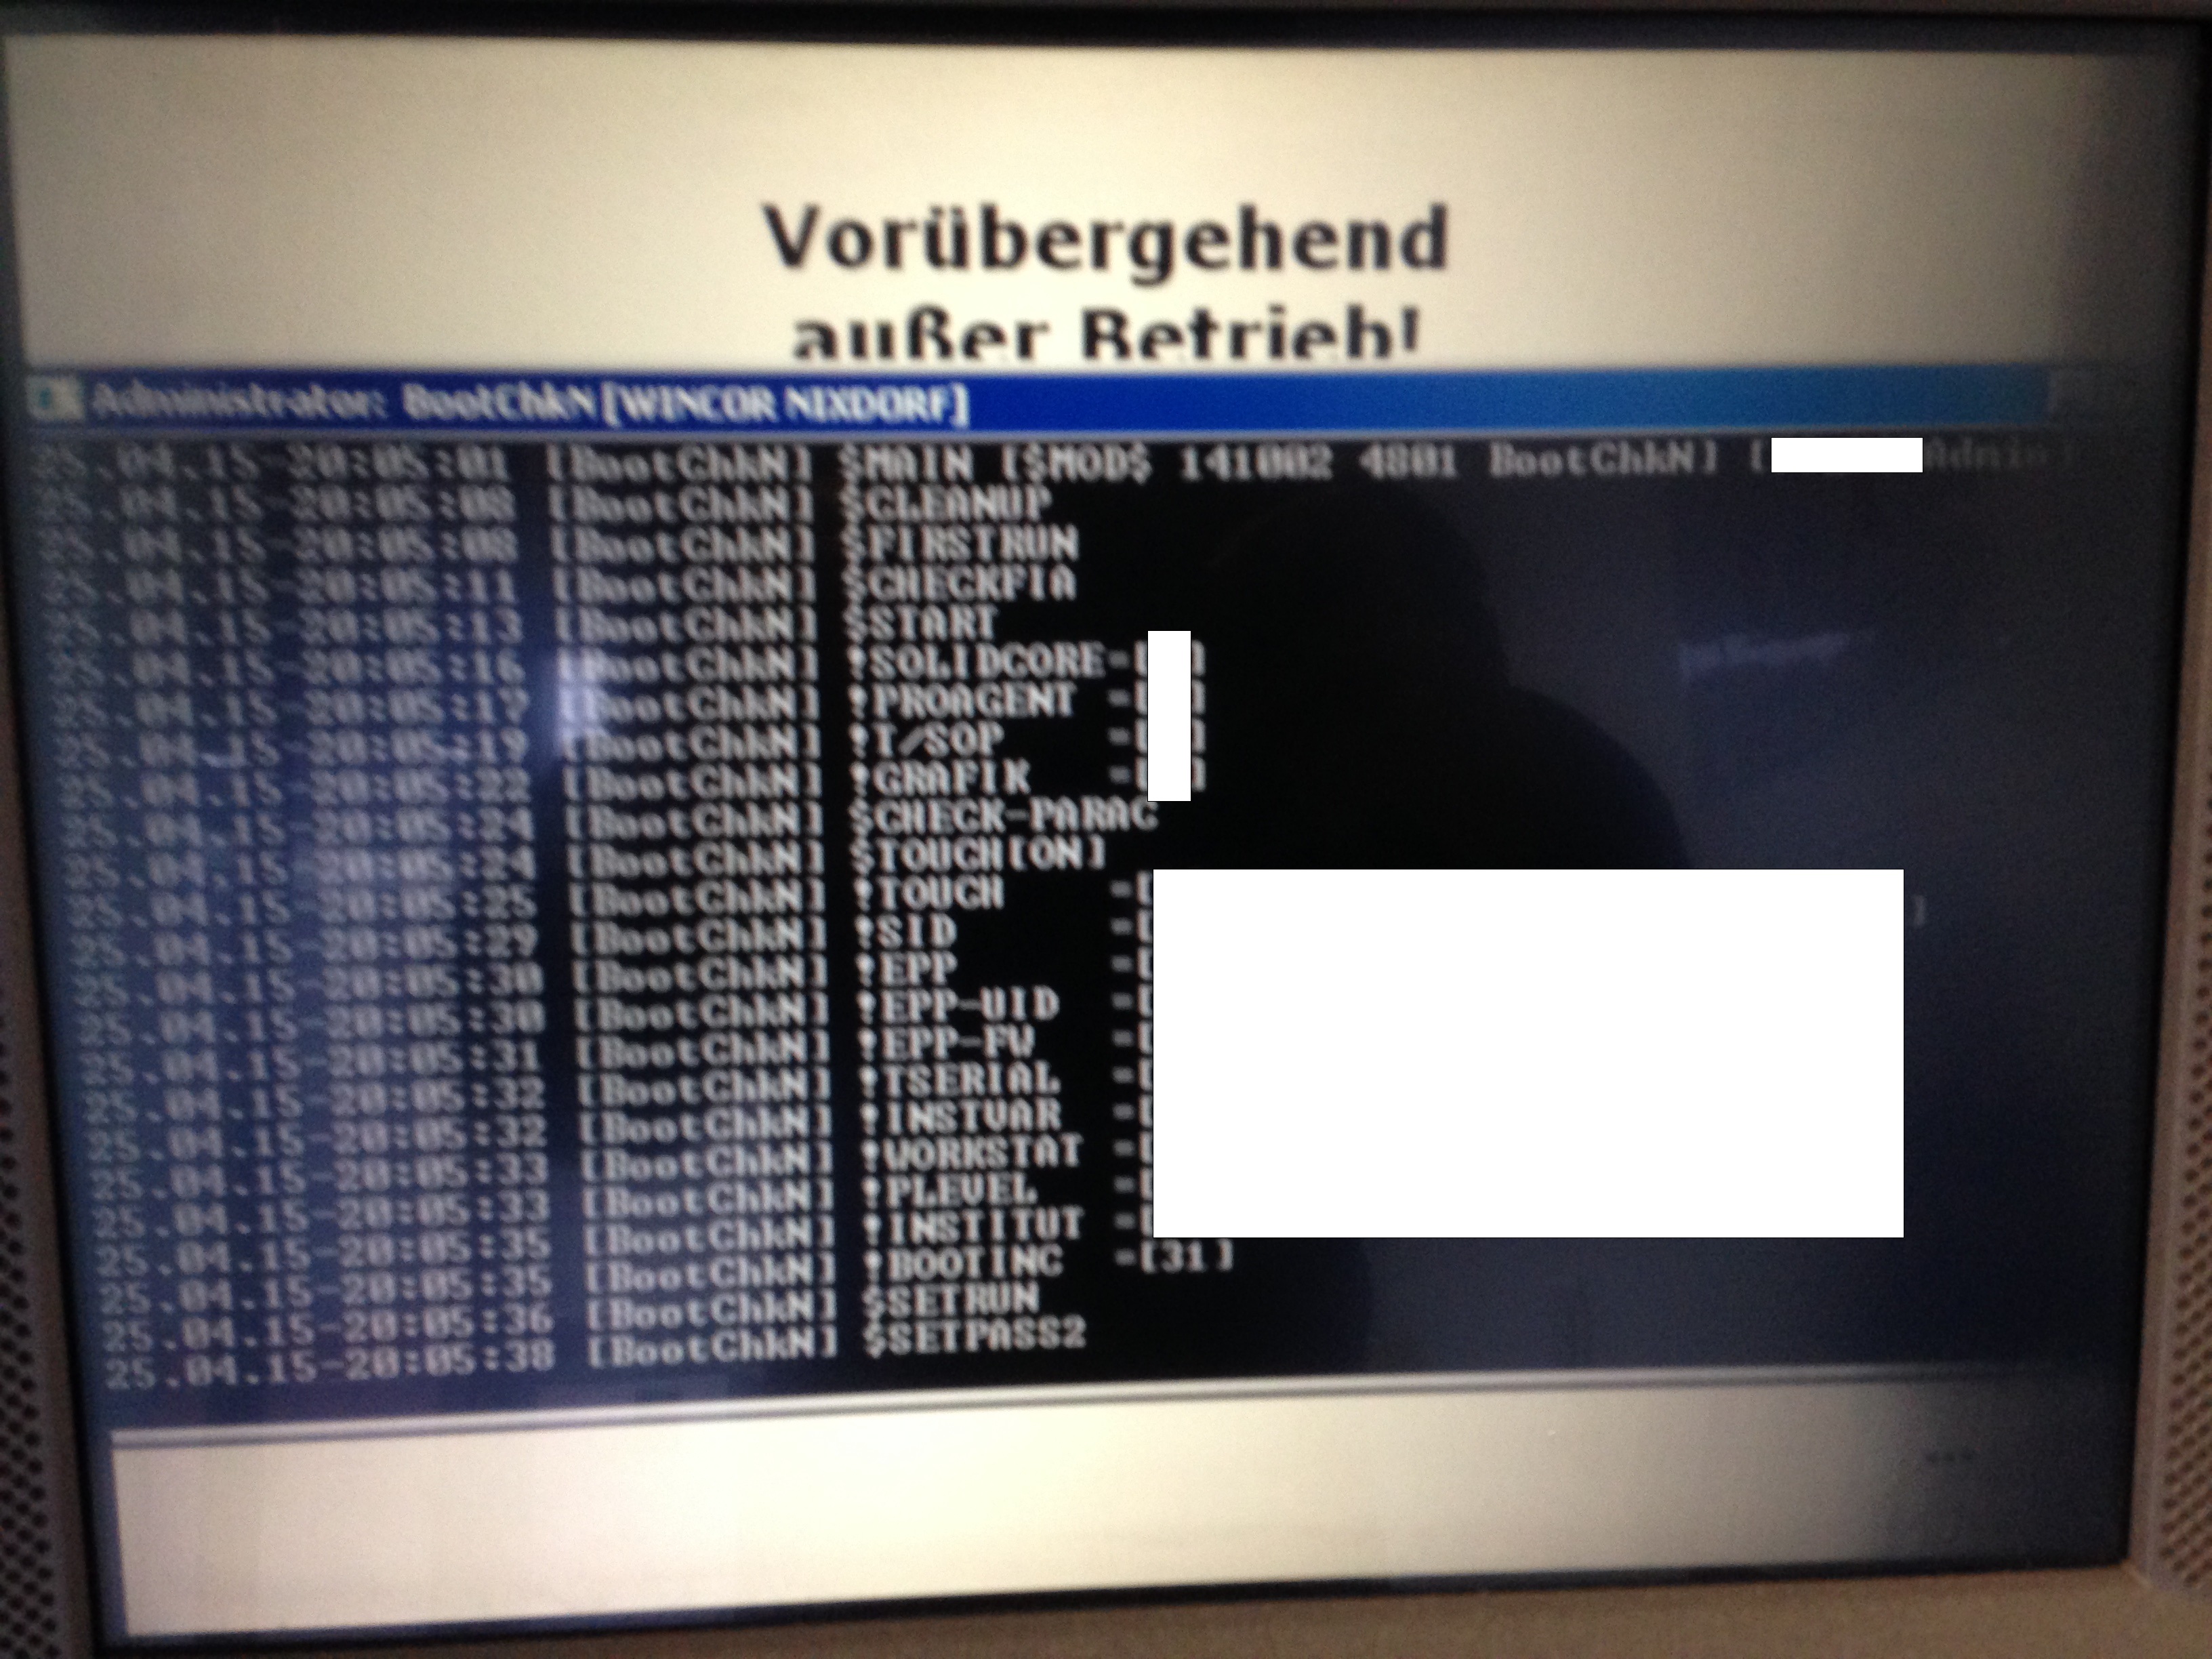
Во временно нерабочем состоянии оказалась доступна консоль (cmd), которую удалось вызвать прямо поверх сообщения «temporarily not available», после того, как терминал вернул карту. В этот момент эксперт понял, что перед ним опасный баг и быстро зафиксировал на камеру смартфона bootChkN (Wincor Nixdorf), который наблюдал на экране терминала:


Позже, просматривая сделанное фото на компьютере, Кунц-Меджри отметил, что на экране отображались важные конфиденциальные данные: Username, серийные номера, настройки файервола, имя устройства, ID устройства, информацию о сети, два системных пароля и так далее. Используя эту информацию, он мог бы перехватить управлением банкоматом, без особых усилий.

Исследователь немедленно направил отчет о найденной бреши в службу безопасности банка, после чего специалисты Sparkasse отблагодарили его письмом и выпуском личной карты (хотя официально у банка нет программы вознаграждений), и взялись за  обновление своих банкоматов. На данный момент уязвимость закрыта полностью: использование клавиатуры в данном режиме отключили, к логу теперь так просто не доберешься, к тому же, из него исключили важную информацию, вроде ID администратора, банка и так далее:


Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru