


Впечатления о конференции «Защита персональных данных». Часть 1

Впечатления о конференции «Защита персональных данных». Часть 1

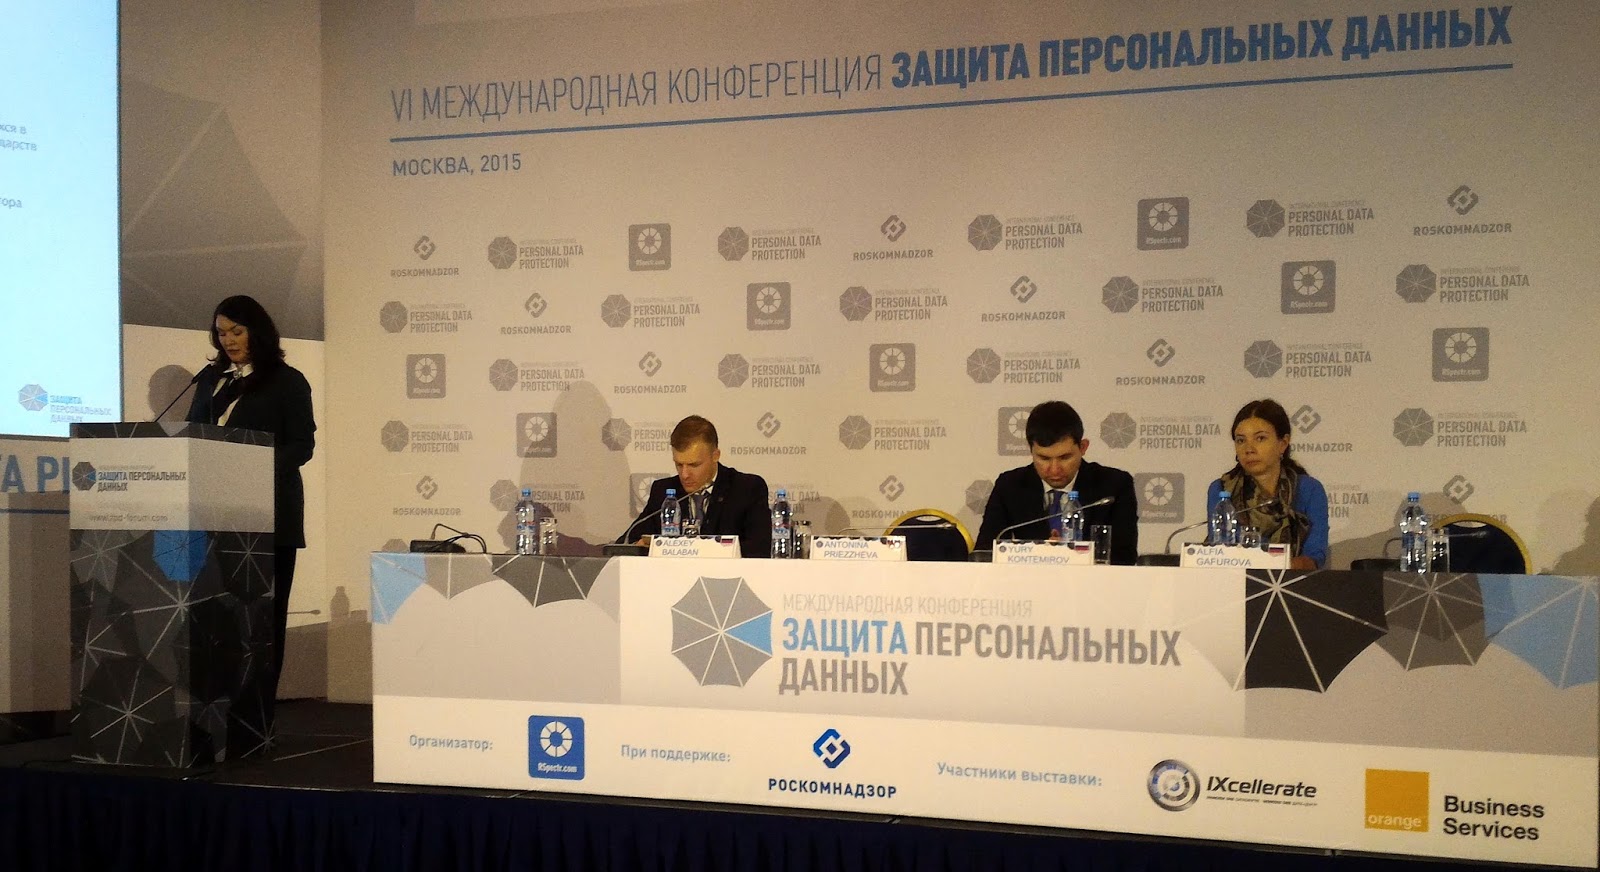
Вчера, 10 ноября, прошла Международная конференция «Защита персональных данных», организатором которой выступил Роскомнадзор, – одно из немногих мероприятий, напрямую затрагивающих вопросы информационной безопасности, и проводимое по инициативе органа государственной власти. Кроме него, вспоминается лишь конференция ФСТЭК «Актуальные вопросы защиты информации», организуемая в рамках форума «Технологии безопасности», и магнитогорский форум по информационной безопасности банковской сферы, но его инициатор – Банк России – все-таки не орган власти.

Меня пригласили на этой конференции модерировать секцию «Регулирование сферы информационной безопасности в условиях новых вызовов и угроз», на которой присутствовали и выступили представители всех регуляторов, кроме Минкомсвязи, а также ряда коммерческих организаций.


На первом планарном заседании, на которое я попасть смог лишь к самому концу, выступил с приветствием руководитель Роскомнадзора А.А. Жаров, но я его, к сожалению, не слышал. Судя по сегодняшним публикациям в СМИ, которых много, в выступлении прозвучали совершенно конкретные тезисы: Twitter вновь возвращен в ряд операторов персональных данных, и к нему вновь предъявляются требования о переносе баз данных российских пользователей на территорию России, в плане проверок на 2016 год могут появиться иностранные компании, не присутствующие юридически в нашей стране.

Секция, которую я модерировал, открылась выступлением начальника управления по защите прав субъектов персональных данных Роскомнадзора Ю.Е. Контемирова. Из интересного, коротко с моими комментариями:

·        

за неполные 11 месяцев 2015 года проведено 805 проверок, 746 плановых и 58 – внеплановых (так было на слайде), в ходе мероприятий систематического наблюдения выявлено 1188 нарушений (похоже, этот вид контроля постепенно становится главным в деятельности надзорного органа), выдано 613 предписаний об устранении нарушений;

·        

статистика нарушений: 847 нарушений требований статьи 18.1 закона «О персональных данных» (отсутствие политики в отношении обработки, в том числе на сайте, если он используется для сбора персональных данных, и иных документов, предусмотренных законом); 126 нарушений – обработка персональных данных без согласия субъекта и несоответствие формы письменного согласия, установленной ст.9 закона; 113 нарушений – обработка персональных данных после достижения установленных целей; 89 – нарушение конфиденциальности персональных данных (не пояснялось, но, я так понимаю, передача третьим лицам без согласия субъекта); всего лишь 67 – неуведомление Роскомнадзора об обработке персональных данных (похоже, что-то в тактике Роскомнадзора серьезно изменилось).

По оценке надзорного органа, сейчас в стране от 5 до 7 млн. операторов (если считать с индивидуальными предпринимателями и физлицами (адвокатами, нотариусами, журналистами-фрилансерами и т.п. – похоже на правду).

Заявлено о направленности контроля на ближайшую перспективу. В первую очередь, он будет проводиться в отношении операторов, на которых поступает наибольшее количество жалоб субъектов (коллекторам и организациям ЖКХ – не расслабляться!), и тех, кто обрабатывает персональные данные большого количества субъектов (страховые компании, банки и телекомы никогда из поля зрения надзора и не выходили, есть и еще кандидаты по этому признаку, как я понимаю).

Созданы типовые программы проведения проверок, что способствует выработке единых подходов к организации проверок и их содержанию (по пресс-релизам надзорного органа и территориальных управлений, особенно по результатам систематического наблюдения, это заметно, мы давно в своих отчетах это отмечаем).

Выход из-под регулирования 294-ФЗ при осуществлении контроля и надзора за соблюдением законодательства о персональных данных не означает изменения сложившегося порядка его проведения, менять работающие механизмы смысла нет, но появятся новые формы контроля, будут совершенствоваться имеющиеся. Постановления Правительства по этому поводу нет, Роскомнадзор при проверках руководствуется Административным регламентом (как показали первые два месяца после 1 сентября, ничего страшного и не страшного тоже не произошло, без закона и даже без постановления можно, оказывается, спокойно жить). Но вот с прокуратурой план проверок на 2016 год уже согласовываться не будет (меня это очень смущает, не понятно, почему так настойчиво Роскомнадзор дистанцируется от прокуратуры, надзирающей за соблюдением прав и свобод граждан; видимо, сказывается привлечение прокурорами к ответственности инспекторов Роскомнадзора за проведение внеплановых проверок без оснований, предусмотренных 294-ФЗ).

Об уведомлении Роскомнадзора о месте нахождения баз персональных данных. Минкомсвязи подготовило приказ о внесении изменений в форму уведомления (я так понимаю, в Административный регламент о ведении Реестра операторов персональных данных), который передан на регистрацию в Минюст. А пока оператор может в инициативном порядке уведомить об этом Роскомнадзор (территориальные управления). После опубликования приказа операторам надо будет соотнести содержание ранее поданного уведомления и представить дополнительные сведения. Такая позиция мне не кажется вытекающей из закона. Когда в 2011 году, в связи с изменением содержания уведомления, потребовалось представление новых сведений, об этом было прямо указано в законе: «Операторы, которые осуществляли обработку персональных данных до 1 июля 2011 года, обязаны представить в уполномоченный орган по защите прав субъектов персональных данных сведения, указанные в пунктах 5, 7.1, 10 и 11 части 3 статьи 22 настоящего Федерального закона, не позднее 1 января 2013 года» - сейчас такого требования не выдвигается. Кроме того, в соответствии с частью 7 ст.22, дополнительная информация предоставляется в случае изменения сведений, указанных в части 3 этой статьи, в течение 10 дней с даты возникновения таких изменений, а в предыдущих уведомлениях этих сведений не было, значит, ничего не изменилось. Явный просчет законодателей, но так написано в законе.

Ю.Е. Контемиров еще раз обратил внимание на то, что в Реестр нарушителей операторы попадают исключительно на основании вступившего в законную силу решения суда, и никак иначе. С 1 сентября туда «залетело» более 100 сайтов, примерно 60 разблокированы поле устранения нарушений, к 40 сайтам доступ по-прежнему ограничен.
Об остальных выступлениях – в следующем посте. Анонсирую в чем-то сенсационную позицию ФСТЭК России по данной тематике. Кому интересно – ждите.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru