

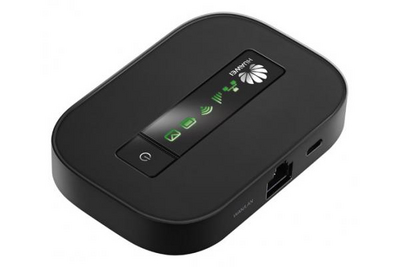

Роутеры Huawei – настоящее решето, но исправлять уязвимости компания не собирается

В роутерах Huawei обнаружено множество уязвимостей

В роутерах Huawei обнаружено множество уязвимостей

Независимый специалист Пирр Ким (Pierre Kim) обнаружил в роутерах компании Huawei целый набор уязвимостей, о которых детально рассказал в своем блоге. Проблема в том, что китайский гигант не собирается выпускать обновления, считая девайсы устаревшими, в то время как «дырявые» роутеры до сих пор широко используются интернет-провайдерами.

Ким обнаружил, что ПО устройств Huawei содержит кучу багов, о чем сообщил компании еще летом 2014 года. Представители Huawei отреагировали лишь год спустя, и их ответ оказался довольно неожиданным. Компания признала, что найденные Кимом уязвимости действительно существуют, но подверженные багам устройства уже устарели и их поддержка прекращена (официально это называется End Of Service), пишет xakep.ru.

Ким начал свои изыскания с модели B260A, но позже обнаружил, что на аналогичной прошивке работают еще 14 устройств Huawei. Исследователь приводит список «дырявых» девайсов:

  • E960, WLA1GCPU
  • E968, WLA1GCYU
  • B970, WLA1GAPU
  • B932, WLB1TIPU
  • B933, WLB1TIPU
  • B220, WLA1GCYU
  • B260, WLA1GCYU
  • B270, WLA1GCYU
  • B972, WLA1GCYU
  • B200-20, WLB3TILU
  • B200-30, WLB3TILU
  • B200-40, WLB3TILU
  • B200-50, WLB3TILU
  • ??, WLA1GCPU

Проблема в том, что устройства из этого списка по сей день активно используют более 30 интернет-провайдеров по всему миру (в основном, в Европе и странах Африки).

Исследователь обнаружил, что устройства уязвимы для CSRF, XSS и DoS-атак, их можно заставить удаленно выполнить произвольный код, можно перехватить практически любые данные, выполнить удаленную перепрошивку и перезагрузку девайса и так далее. Как провернуть все эти трюки, Ким подробно описал в блоге.

Huawei, в свою очередь, рекомендует провайдерам и пользователям переходить на новые устройства (B68L и B310), не собираясь закрывать обнаруженные исследователем уязвимости.

Подпишитесь на новости

Samsung Bixby отправлял данные в облако вопреки настройке Galaxy AI

Включили «Обрабатывать данные только на устройстве» и решили, что ИИ больше ничего не отправляет в облако? У Samsung есть неприятная оговорка. Автор Android Police проверил Galaxy S26 Ultra и обнаружил: Bixby продолжает обращаться к серверам даже с активным переключателем.

О результатах он рассказал в собственном эксперименте с записью сетевых соединений.

Photo Assist и Now Brief ограничение соблюдали: для облачных операций просили отключить локальную обработку. А вот три текстовых вопроса Bixby сопровождались отправкой примерно 17 КБ каждый на сервер Samsung. Десять голосовых команд — включая таймер и изменение яркости — дали около 540 КБ исходящего трафика.


Важная деталь: инструмент мониторинга не расшифровывал содержимое соединений. Сами логи показывают объём и адрес передачи, но не позволяют прочитать отправленные данные. При этом политика Samsung прямо предусматривает сбор голосовых записей при использовании ассистента.


У Bixby есть отдельная настройка Offline processing. В тесте она позволяла выполнять простые команды без интернета, но свободные формулировки часто переставали работать.

Получается, одной галочки для приватности всего ИИ на смартфоне недостаточно. Bixby живёт по собственным настройкам, искать их придётся отдельно.

RSS: Новости на портале Anti-Malware.ru