

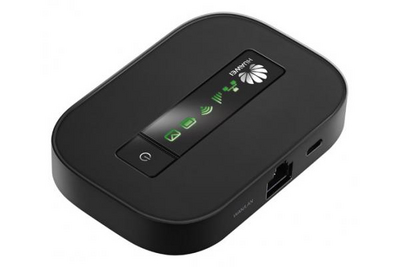

Роутеры Huawei – настоящее решето, но исправлять уязвимости компания не собирается

В роутерах Huawei обнаружено множество уязвимостей

В роутерах Huawei обнаружено множество уязвимостей

Независимый специалист Пирр Ким (Pierre Kim) обнаружил в роутерах компании Huawei целый набор уязвимостей, о которых детально рассказал в своем блоге. Проблема в том, что китайский гигант не собирается выпускать обновления, считая девайсы устаревшими, в то время как «дырявые» роутеры до сих пор широко используются интернет-провайдерами.

Ким обнаружил, что ПО устройств Huawei содержит кучу багов, о чем сообщил компании еще летом 2014 года. Представители Huawei отреагировали лишь год спустя, и их ответ оказался довольно неожиданным. Компания признала, что найденные Кимом уязвимости действительно существуют, но подверженные багам устройства уже устарели и их поддержка прекращена (официально это называется End Of Service), пишет xakep.ru.

Ким начал свои изыскания с модели B260A, но позже обнаружил, что на аналогичной прошивке работают еще 14 устройств Huawei. Исследователь приводит список «дырявых» девайсов:

  • E960, WLA1GCPU
  • E968, WLA1GCYU
  • B970, WLA1GAPU
  • B932, WLB1TIPU
  • B933, WLB1TIPU
  • B220, WLA1GCYU
  • B260, WLA1GCYU
  • B270, WLA1GCYU
  • B972, WLA1GCYU
  • B200-20, WLB3TILU
  • B200-30, WLB3TILU
  • B200-40, WLB3TILU
  • B200-50, WLB3TILU
  • ??, WLA1GCPU

Проблема в том, что устройства из этого списка по сей день активно используют более 30 интернет-провайдеров по всему миру (в основном, в Европе и странах Африки).

Исследователь обнаружил, что устройства уязвимы для CSRF, XSS и DoS-атак, их можно заставить удаленно выполнить произвольный код, можно перехватить практически любые данные, выполнить удаленную перепрошивку и перезагрузку девайса и так далее. Как провернуть все эти трюки, Ким подробно описал в блоге.

Huawei, в свою очередь, рекомендует провайдерам и пользователям переходить на новые устройства (B68L и B310), не собираясь закрывать обнаруженные исследователем уязвимости.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru