

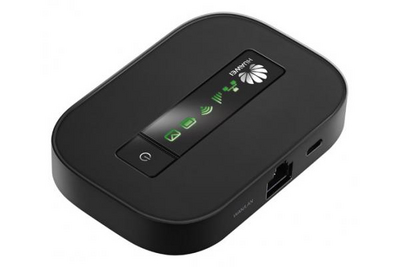

Роутеры Huawei – настоящее решето, но исправлять уязвимости компания не собирается

В роутерах Huawei обнаружено множество уязвимостей

В роутерах Huawei обнаружено множество уязвимостей

Независимый специалист Пирр Ким (Pierre Kim) обнаружил в роутерах компании Huawei целый набор уязвимостей, о которых детально рассказал в своем блоге. Проблема в том, что китайский гигант не собирается выпускать обновления, считая девайсы устаревшими, в то время как «дырявые» роутеры до сих пор широко используются интернет-провайдерами.

Ким обнаружил, что ПО устройств Huawei содержит кучу багов, о чем сообщил компании еще летом 2014 года. Представители Huawei отреагировали лишь год спустя, и их ответ оказался довольно неожиданным. Компания признала, что найденные Кимом уязвимости действительно существуют, но подверженные багам устройства уже устарели и их поддержка прекращена (официально это называется End Of Service), пишет xakep.ru.

Ким начал свои изыскания с модели B260A, но позже обнаружил, что на аналогичной прошивке работают еще 14 устройств Huawei. Исследователь приводит список «дырявых» девайсов:

  • E960, WLA1GCPU
  • E968, WLA1GCYU
  • B970, WLA1GAPU
  • B932, WLB1TIPU
  • B933, WLB1TIPU
  • B220, WLA1GCYU
  • B260, WLA1GCYU
  • B270, WLA1GCYU
  • B972, WLA1GCYU
  • B200-20, WLB3TILU
  • B200-30, WLB3TILU
  • B200-40, WLB3TILU
  • B200-50, WLB3TILU
  • ??, WLA1GCPU

Проблема в том, что устройства из этого списка по сей день активно используют более 30 интернет-провайдеров по всему миру (в основном, в Европе и странах Африки).

Исследователь обнаружил, что устройства уязвимы для CSRF, XSS и DoS-атак, их можно заставить удаленно выполнить произвольный код, можно перехватить практически любые данные, выполнить удаленную перепрошивку и перезагрузку девайса и так далее. Как провернуть все эти трюки, Ким подробно описал в блоге.

Huawei, в свою очередь, рекомендует провайдерам и пользователям переходить на новые устройства (B68L и B310), не собираясь закрывать обнаруженные исследователем уязвимости.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru