

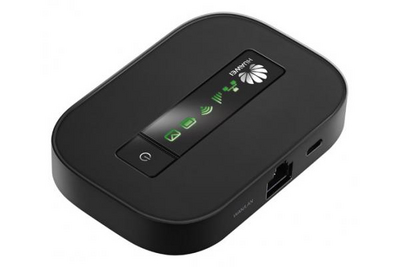

Роутеры Huawei – настоящее решето, но исправлять уязвимости компания не собирается

В роутерах Huawei обнаружено множество уязвимостей

В роутерах Huawei обнаружено множество уязвимостей

Независимый специалист Пирр Ким (Pierre Kim) обнаружил в роутерах компании Huawei целый набор уязвимостей, о которых детально рассказал в своем блоге. Проблема в том, что китайский гигант не собирается выпускать обновления, считая девайсы устаревшими, в то время как «дырявые» роутеры до сих пор широко используются интернет-провайдерами.

Ким обнаружил, что ПО устройств Huawei содержит кучу багов, о чем сообщил компании еще летом 2014 года. Представители Huawei отреагировали лишь год спустя, и их ответ оказался довольно неожиданным. Компания признала, что найденные Кимом уязвимости действительно существуют, но подверженные багам устройства уже устарели и их поддержка прекращена (официально это называется End Of Service), пишет xakep.ru.

Ким начал свои изыскания с модели B260A, но позже обнаружил, что на аналогичной прошивке работают еще 14 устройств Huawei. Исследователь приводит список «дырявых» девайсов:

  • E960, WLA1GCPU
  • E968, WLA1GCYU
  • B970, WLA1GAPU
  • B932, WLB1TIPU
  • B933, WLB1TIPU
  • B220, WLA1GCYU
  • B260, WLA1GCYU
  • B270, WLA1GCYU
  • B972, WLA1GCYU
  • B200-20, WLB3TILU
  • B200-30, WLB3TILU
  • B200-40, WLB3TILU
  • B200-50, WLB3TILU
  • ??, WLA1GCPU

Проблема в том, что устройства из этого списка по сей день активно используют более 30 интернет-провайдеров по всему миру (в основном, в Европе и странах Африки).

Исследователь обнаружил, что устройства уязвимы для CSRF, XSS и DoS-атак, их можно заставить удаленно выполнить произвольный код, можно перехватить практически любые данные, выполнить удаленную перепрошивку и перезагрузку девайса и так далее. Как провернуть все эти трюки, Ким подробно описал в блоге.

Huawei, в свою очередь, рекомендует провайдерам и пользователям переходить на новые устройства (B68L и B310), не собираясь закрывать обнаруженные исследователем уязвимости.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru