

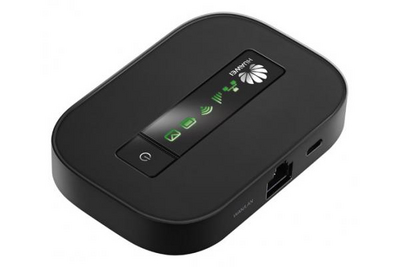

Роутеры Huawei – настоящее решето, но исправлять уязвимости компания не собирается

В роутерах Huawei обнаружено множество уязвимостей

В роутерах Huawei обнаружено множество уязвимостей

Независимый специалист Пирр Ким (Pierre Kim) обнаружил в роутерах компании Huawei целый набор уязвимостей, о которых детально рассказал в своем блоге. Проблема в том, что китайский гигант не собирается выпускать обновления, считая девайсы устаревшими, в то время как «дырявые» роутеры до сих пор широко используются интернет-провайдерами.

Ким обнаружил, что ПО устройств Huawei содержит кучу багов, о чем сообщил компании еще летом 2014 года. Представители Huawei отреагировали лишь год спустя, и их ответ оказался довольно неожиданным. Компания признала, что найденные Кимом уязвимости действительно существуют, но подверженные багам устройства уже устарели и их поддержка прекращена (официально это называется End Of Service), пишет xakep.ru.

Ким начал свои изыскания с модели B260A, но позже обнаружил, что на аналогичной прошивке работают еще 14 устройств Huawei. Исследователь приводит список «дырявых» девайсов:

  • E960, WLA1GCPU
  • E968, WLA1GCYU
  • B970, WLA1GAPU
  • B932, WLB1TIPU
  • B933, WLB1TIPU
  • B220, WLA1GCYU
  • B260, WLA1GCYU
  • B270, WLA1GCYU
  • B972, WLA1GCYU
  • B200-20, WLB3TILU
  • B200-30, WLB3TILU
  • B200-40, WLB3TILU
  • B200-50, WLB3TILU
  • ??, WLA1GCPU

Проблема в том, что устройства из этого списка по сей день активно используют более 30 интернет-провайдеров по всему миру (в основном, в Европе и странах Африки).

Исследователь обнаружил, что устройства уязвимы для CSRF, XSS и DoS-атак, их можно заставить удаленно выполнить произвольный код, можно перехватить практически любые данные, выполнить удаленную перепрошивку и перезагрузку девайса и так далее. Как провернуть все эти трюки, Ким подробно описал в блоге.

Huawei, в свою очередь, рекомендует провайдерам и пользователям переходить на новые устройства (B68L и B310), не собираясь закрывать обнаруженные исследователем уязвимости.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru