


Cisco прервала деятельность хакеров, использующих Angler Exploit Kit

Cisco прервала деятельность хакеров, использующих Angler Exploit Kit

Специалисты компании Cisco раскрыли масштабную хакерскую кампанию, основанную на использовании набора эксплоитов Angler. С помощью вымогательского софт хакеры зарабатывали порядка 30 млн долларов в год.

Специалисты сумели испортить киберпреступникам жизнь и нанесли серьезный удар по их инфраструктуре.

На «крупную рыбу» эксперты Cisco вышли в ходе изучения набора эксплоитов Angler, весьма популярного на черном рынке. На данный момент Angler – один из наиболее эффективных инструментов, так как, в конечном счете, он поражает порядка 40% столкнувшихся с ним пользователей. В основном Angler использует давно известные баги в браузерах и плагинах к ним (Adobe Flash Player, Java и так далее), но порой обновляется, и его арсенал пополняется 0day-уязвимостями, «заплаток» против которых нет, пишет xakep.ru.

Исследованием набора и его работы занималось подразделение Talos, совместно с лабораторией Level 3. Именно они заметили, что бОльшая часть инфицированных пользователей связывается с серверами провайдера Limestone Networks. Наладив контакт с провайдером и заручившись его поддержкой, эксперты продолжили расследование, изучив сервера, к которым обращались компьютеры жертв.

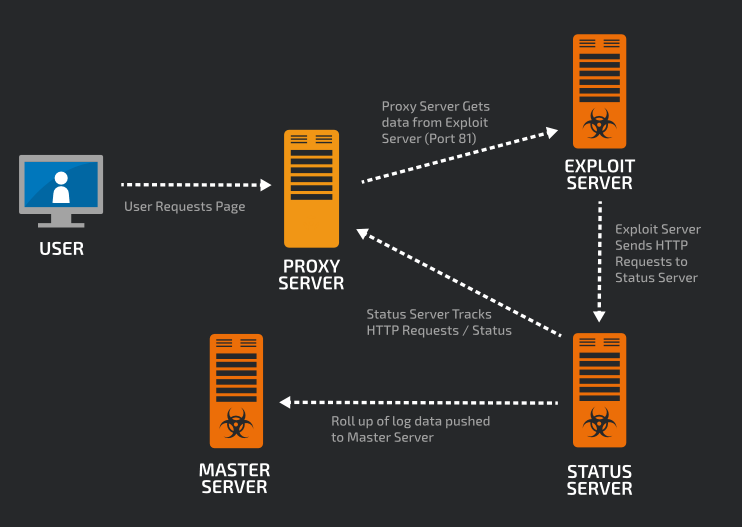
Атакующие держали для нужд операции лишь один экплоит-сервер (постоянно меняя IP-адреса), но так как его было важно оградить и защитить, эксплоиты распространялись через множество прокси. Также инфраструктура хакеров включала в себя сервер, занимавшийся мониторингом прокси и сбором данных о зараженных хостах. Большая часть задействованных в хакерской операции прокси-серверов, хостились именно в облаке провайдера Limestone Networks. Хакеры оплачивали услуги провайдера украденными банковскими картами разных стран. В отчете Talos упомянуто, что хакеры покупали 815 прокси в неделю.


Инфраструктура неизвестной хакерской группы


Провайдер, кстати, ничего на этой сделке не заработал, а наоборот потерял. Хакерская операция вылилась для Limestone Networks в $10 000 убытков за каждый месяц вредоносной активности. Дело в том, что люди, чьими карточками расплачивались хакеры, обнаружив мошенничество, оспаривали транзакции и возвращали свои деньги.

Обнаруженная экспертами Cisco группировка, оказалась ответственна за 50% всех атак с использованием Angler. Используя сотни прокси-серверов, киберпреступники атаковали ежедневно порядка 9000 пользователей. Если отталкиваться от того, что 40% этих атак удавались, заражению подвергалось 3600 пользователей в день. За месяц специалисты Cisco заметили активность 147 Angler-серверов. Получается, что за месяц хакеры заражали порядка 529 000 компьютеров.

Пытаясь подсчитать прибыть хакеров, специалисты Cisco вооружились исследованием проведенным ранее. Тогда полученные данные гласили, что в 62% случаев Angler распространяет вымогательский софт. Локеры требуют с каждой жертвы выкуп в размере $300. Если прибавить к этому исследование специалистов Symantec, которые выяснили, что вымогателям платят 2,9% пользователей, получится, что группировка обнаруженная Cisco, зарабатывала около 3 млн долларов в месяц, то есть порядка 34 млн долларов в год.

В результате данной операции были не только свернуты серверы, которые хакеры покупали у провайдера Limestone Networks, специалисты Cisco также обнаружили схожую активность у других поставщиков услуг, в том числе, у немецкой компании Hetzner. С другими провайдерами уже связались.

Подразделение Talos опубликовало подробную информацию о работе набора экплоитов, чтобы администраторам было легче провести анализ собственных сетей, опираясь на это данные.  Также Cisco распространила через Snort правила для обнаружения и блокировки вредоносной активности, связанной с Angler.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru