


Опасный установщик распространяет троянцев для Mac OS X

Опасный установщик распространяет троянцев для Mac OS X

В текущем месяце довольно часто на слуху новости о троянцах, устанавливающих различные нежелательные и рекламные приложения на компьютеры пользователей Windows. Однако одним лишь этим семейством операционных систем интересы злоумышленников не ограничиваются.

В руки вирусных аналитиков компании «Доктор Веб» попал любопытный образец рекламного установщика для Mac OS X, получивший наименование Adware.Mac.WeDownload.1.

Экземпляр Adware.Mac.WeDownload.1, поступивший в вирусную лабораторию компании «Доктор Веб», представляет собой поддельный дистрибутив проигрывателя Adobe Flash Player и имеет следующую цифровую подпись: "Developer ID Application: Simon Max (GW6F4C87KX)". Данный загрузчик распространяется с использованием ресурсов партнерской программы, ориентированной на монетизацию файлового трафика, пишет drweb.ru.


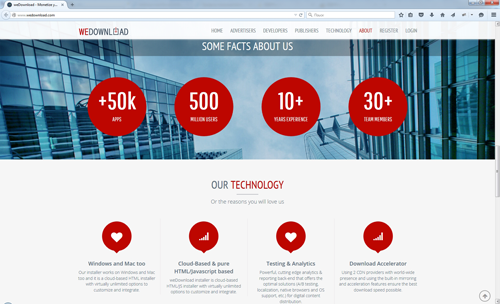
screen Adware.Mac.WeDownload.1 #drweb


В процессе установки Adware.Mac.WeDownload.1 запрашивает права суперадминистратора операционной системы, и последовательно обращается для загрузки главного окна приложения к трем управляющим серверам, адреса которых «зашиты» в его конфигурационном файле. Если ни один из удаленных узлов не ответил, установщик завершает свою работу. В случае успешного получения отклика Adware.Mac.WeDownload.1 отсылает на управляющий сервер POST-запрос, содержащий конфигурационные данные загрузчика в формате JSON (JavaScript Object Notation), а в ответ получает HTML-страницу с содержимым демонстрируемого пользователю окна. Все дальнейшие GET- и POST-запросы установщик снабжает меткой текущего времени и цифровой подписью, формируемой по специальному алгоритму.

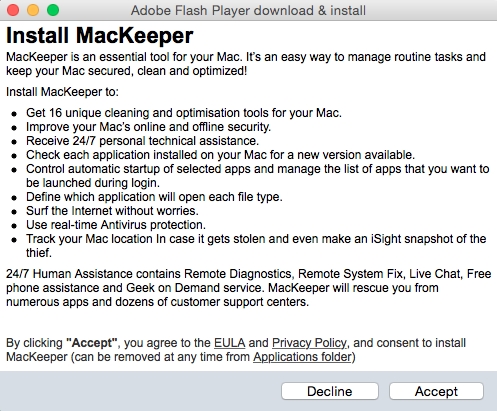
После отсылки соответствующего запроса Adware.Mac.WeDownload.1 получает от управляющего сервера список приложений, которые будут предложены пользователю для установки. Среди них замечены как нежелательные, так и откровенно вредоносные программы, в том числе Program.Unwanted.MacKeeper, Mac.Trojan.Crossrider, Mac.Trojan.Genieo, Mac.BackDoor.OpinionSpy, различные представители семейства Trojan.Conduit и некоторые другие опасные приложения.


screen Adware.Mac.WeDownload.1 #drweb


Количество и состав устанавливаемых программ зависит от географической «привязки» IP-адреса жертвы. Если список приложений пуст, пользователю не будет предложено для установки ничего сверх того, что он изначально желал скачать.

Специалисты компании «Доктор Веб» вновь обращают внимание пользователей компьютеров Apple на необходимость соблюдать осторожность и не загружать приложения из подозрительных источников. Сигнатура Adware.Mac.WeDownload.1 добавлена в вирусные базы, и потому этот установщик не представляет опасности для пользователей Антивируса Dr.Web для Mac OS X.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru