


Опасный установщик распространяет троянцев для Mac OS X

Опасный установщик распространяет троянцев для Mac OS X

В текущем месяце довольно часто на слуху новости о троянцах, устанавливающих различные нежелательные и рекламные приложения на компьютеры пользователей Windows. Однако одним лишь этим семейством операционных систем интересы злоумышленников не ограничиваются.

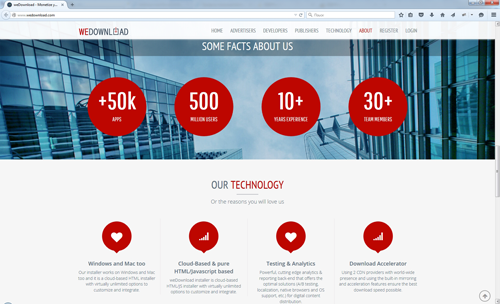
В руки вирусных аналитиков компании «Доктор Веб» попал любопытный образец рекламного установщика для Mac OS X, получивший наименование Adware.Mac.WeDownload.1.

Экземпляр Adware.Mac.WeDownload.1, поступивший в вирусную лабораторию компании «Доктор Веб», представляет собой поддельный дистрибутив проигрывателя Adobe Flash Player и имеет следующую цифровую подпись: "Developer ID Application: Simon Max (GW6F4C87KX)". Данный загрузчик распространяется с использованием ресурсов партнерской программы, ориентированной на монетизацию файлового трафика, пишет drweb.ru.


screen Adware.Mac.WeDownload.1 #drweb


В процессе установки Adware.Mac.WeDownload.1 запрашивает права суперадминистратора операционной системы, и последовательно обращается для загрузки главного окна приложения к трем управляющим серверам, адреса которых «зашиты» в его конфигурационном файле. Если ни один из удаленных узлов не ответил, установщик завершает свою работу. В случае успешного получения отклика Adware.Mac.WeDownload.1 отсылает на управляющий сервер POST-запрос, содержащий конфигурационные данные загрузчика в формате JSON (JavaScript Object Notation), а в ответ получает HTML-страницу с содержимым демонстрируемого пользователю окна. Все дальнейшие GET- и POST-запросы установщик снабжает меткой текущего времени и цифровой подписью, формируемой по специальному алгоритму.

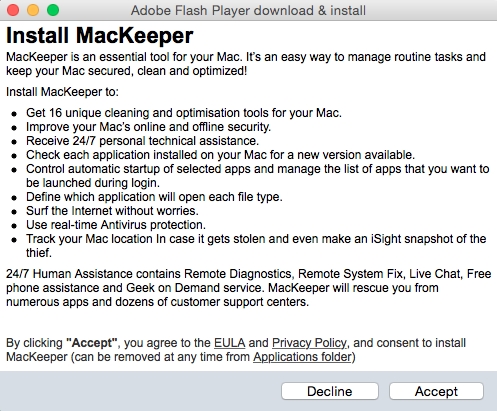
После отсылки соответствующего запроса Adware.Mac.WeDownload.1 получает от управляющего сервера список приложений, которые будут предложены пользователю для установки. Среди них замечены как нежелательные, так и откровенно вредоносные программы, в том числе Program.Unwanted.MacKeeper, Mac.Trojan.Crossrider, Mac.Trojan.Genieo, Mac.BackDoor.OpinionSpy, различные представители семейства Trojan.Conduit и некоторые другие опасные приложения.


screen Adware.Mac.WeDownload.1 #drweb


Количество и состав устанавливаемых программ зависит от географической «привязки» IP-адреса жертвы. Если список приложений пуст, пользователю не будет предложено для установки ничего сверх того, что он изначально желал скачать.

Специалисты компании «Доктор Веб» вновь обращают внимание пользователей компьютеров Apple на необходимость соблюдать осторожность и не загружать приложения из подозрительных источников. Сигнатура Adware.Mac.WeDownload.1 добавлена в вирусные базы, и потому этот установщик не представляет опасности для пользователей Антивируса Dr.Web для Mac OS X.

Подпишитесь на новости

Верховный суд назвал основание для отмены решения о блокировке сайта

Решение о запрете информации в интернете можно отменить, если суд не привлёк к делу владельца сайта или администратора домена, хотя сведения о нём были известны. Такую позицию Верховный суд России закрепил в обзоре судебной практики.

Об этом говорится в сообщении пресс-службы ВС, на которое ссылается «Газета.Ru».

Для владельцев ресурсов принципиально именно условие об известных данных: рассмотреть вопрос о запрете информации, проигнорировав установленного владельца сайта, — процессуальное нарушение.

Обзор касается административных дел о признании интернет-информации запрещённой к распространению, а также материалов экстремистскими.

Верховный суд уточнил и требования к заявителям: они должны предоставить сведения, необходимые суду для доступа к спорному контенту. Оценивать обоснованность требований о запрете нужно в судебном заседании.

Кроме того, предварительное ограничение доступа к странице не мешает рассматривать другие административные дела, связанные с ней. Уже установленная блокировка сама по себе не закрывает остальные судебные разбирательства.

RSS: Новости на портале Anti-Malware.ru