


Тысячи сайтов на базе Wordpress пострадали в ходе новой вредоносной кампании

Тысячи сайтов на базе Wordpress пострадали в ходе вредоносной кампании

WordPress — далеко не самая безопасная CMS в мире, но одна из наиболее простых и популярных. Именно из-за совокупности двух этих факторов, WordPress регулярно становится мишенью хакеров.

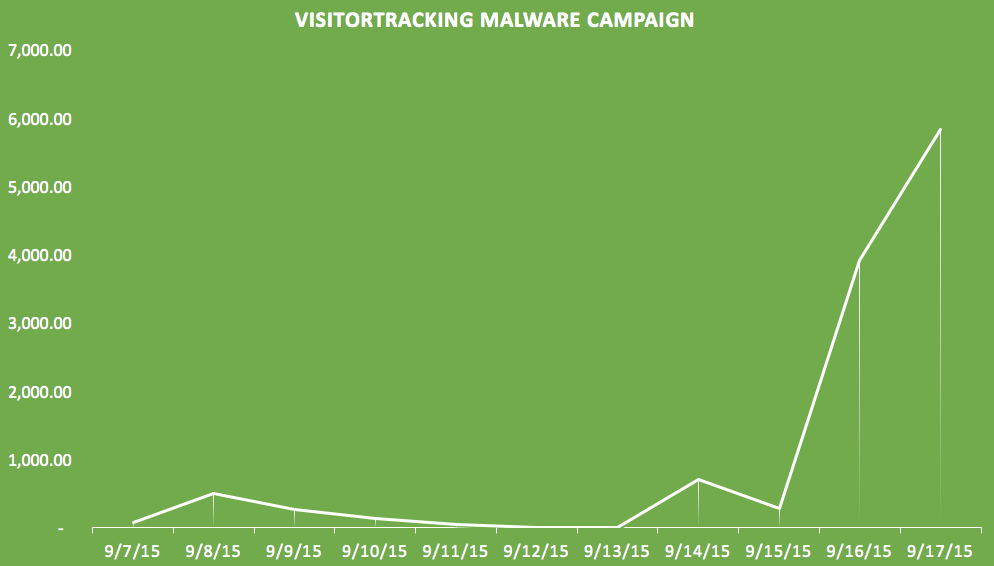
Новая вредоносная кампания, нацеленная на сайты, работающие под управлением популярного движка, длится всего две недели, но число пострадавших ресурсов уже достигло почти 6000 и стремительно растет.


График развития атаки

Sucuri-VisitorTracker-Malware-Campaign-II


Эпидемию, набирающую обороты в геометрической прогрессии, заметили специалисты компании Sucuri Labs. По данным экспертов, 95% зараженных в ходе атаки сайтов работают под управлением WordPress и только 17% из них уже попали в черные списки Google.

Кампания получила имя VisitorTracker, так как злоумышленники используют функцию visitorTracker_isMob(), внедряя во все javascript-файлы на сайтах жертв код:

function visitorTracker_isMob( ){
var ua = window.navigator.userAgent.toLowerCase();
if(/(android|bb\d+|meego).+mobile|avantgo|bada\/|blackberry|blazer|compal|elaine|fennec|hiptop|iemobile|ip(hone|od)|iris|kindle|lge |maemo|mi..|v400|v750|veri|vi(rg|te)|vk(40|5[0-3]|\-v)|vm40|voda|vulc .. |vx(52|53|60|61|70|80|81|83|85|98)|w3c(\-| )|webc|whit|wi(g |nc|nw)|wmlb|wonu|x700|yas\-|your|zeto|zte\-/i.test(ua.substr(0,4))) {
return true;
return false;
} /* .. visitorTracker .. */ /*

Цель данной масштабной атаки – заставить максимальное количество пользователей перейти на страницу, зараженную популярным на черном рынке эксплоит китом Nuclear. Внедренный на сайты код, заставляет ресурс запустить вредоносный iframe, открыть инфицированную страницу и отправить туда ничего не подозревающего юзера. Исследователи пишут, что сейчас малварь отсылает пользователей на vovagandon.tk (193.169.244.159), но домены и содержание вредоносной страницы постоянно меняются. Только использование Nuclear неизменно.

Конкретную «точку входа», которую хакеры используют для столь массового заражения сайтов, специалисты Sucuri Labs обнаружить не смогли. Судя по всему, атакующие подошли к делу креативно и заражают сайты, эксплуатируя самые разные уязвимые плагины для WordPress, коих насчитывается огромное количество.

Эксперты рекомендуют администраторам сайтов, конечно же, обновить WordPress и все плагины до самых последних, актуальных версий. Также Sucuri Labs советует воспользоваться поиском и при помощи простой команды grep -r “visitorTracker_isMob” /var/www/ проверить, не является ли сайт уже состоявшейся жертвой атаки.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru