


D-Link случайно опубликовала секретные ключи для подписи своих прошивок

D-Link случайно опубликовала секретные ключи для подписи своих прошивок

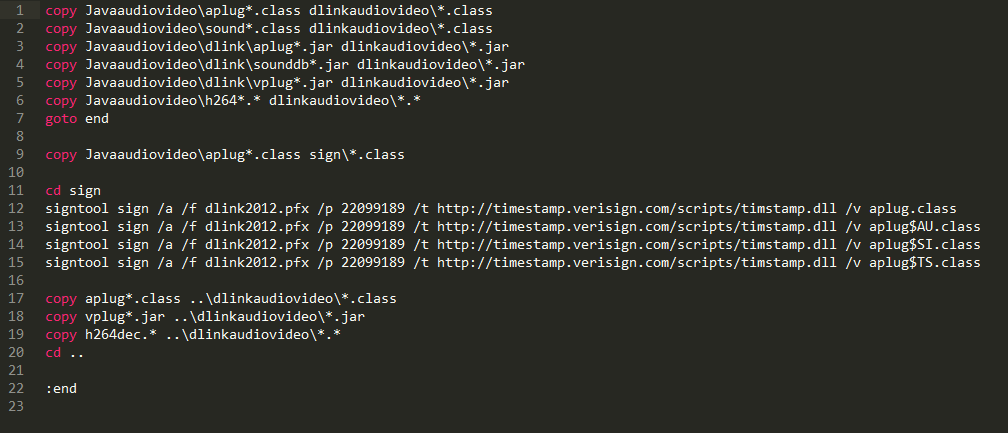
Производитель маршрутизаторов и другого оборудования D-Link случайно выложил в открытый доступ секретные ключи шифрования для сертификатов, с помощью которых осуществляется подпись программного обеспечения, в том числе прошивок для маршрутизаторов.

Таким образом, злоумышленники могут подделать и сертификаты, и сами прошивки, со всеми вытекающими последствиями.

Один из пользователей под ником bartvbl купил камеру видеонаблюдения D-Link DCS-5020L (на фото) и решил скачать обновление прошивки. По условиям свободной лицензии GPL, компания обязана выкладывать исходный код прошивок для многих своих устройств. Хакер изучил этот исходный код — и обнаружил четыре секретных ключа шифрования, которые использовались для подписи кода. В тот момент только один из ключей, принадлежащий D-Link, оказался валидным, пишет голландское издание Tweakers, пишет xakep.ru.


Этот случай показывает, что мелкая безалаберность программистов может приводить к серьезным последствиям. С помощью такого ключа злоумышленники и даже государственные спецслужбы могут осуществлять продвинутые таргетированные атаки, распространяя программное обеспечение и устанавливая якобы аутентичное оборудование D-Link с закладками.

Независимые специалисты по безопасности подтвердили находку пользователя bartvbl. Джонатан Клийнсма (Yonathan Klijnsma) из компании Fox-IT сообщил, что секретные ключи находятся в коде прошивки 1.00b03, выпущенной 27 февраля 2015 года. После нее выходили другие версии прошивок, в которых ключи шифрования отсутствуют.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru