


Критическая уязвимость в Bugzilla позволяет воровать баги

Критическая уязвимость в Bugzilla позволяет воровать баги

Совсем недавно компания Mozilla сообщала о том, что некие злоумышленники сумели взломать аккаунт одного из привилегированных пользователей багтрекера Bugzilla и получили несанкционированный доступ к закрытым для широкой публики багам.

А теперь исследователь Нитанель Рубин (Netanel Rubin), сотрудник компании PerimeterX, вообще обнаружил в Bugzilla критическую уязвимость, при помощи которой подобный трюк сможет провернуть даже школьник.

Рубин рассказал, что уязвимость (CVE-2015-4499) уходит корнями к версии 2.0, и советует всем, кто работает с Bugzilla, обновиться до более новых и актуальных версий: 5.0.1, 4.4.10 или 4.2.15. Для данных версий проблема уже была устранена.

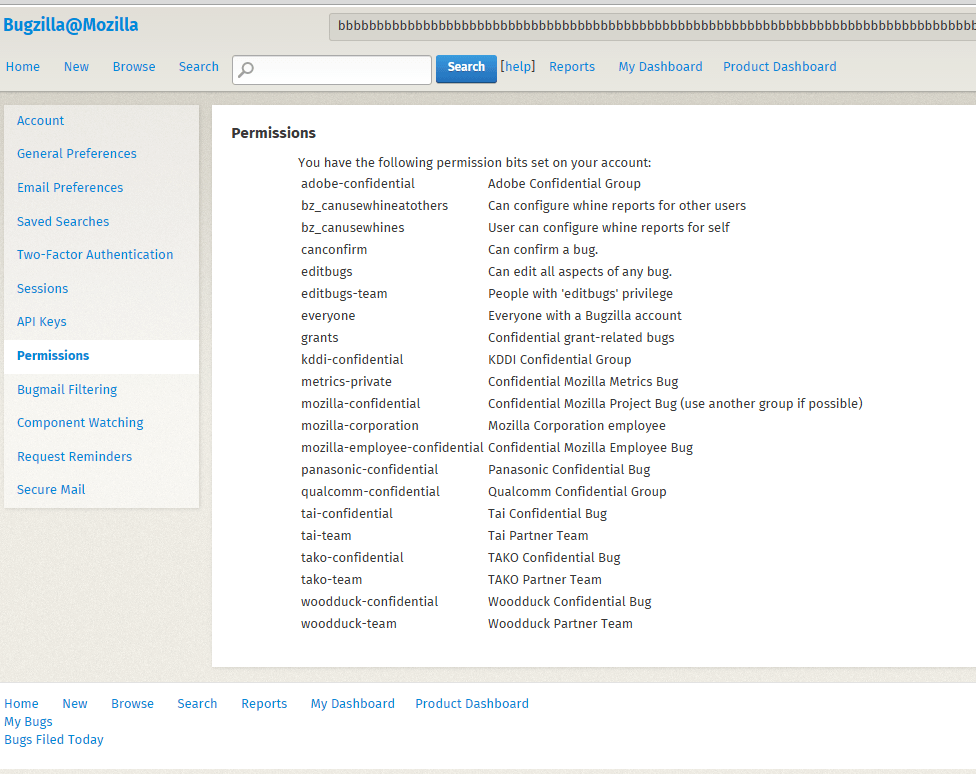
Баг основывается на том, что багтрекер раздает права пользователям, отталкиваясь от их… email-адресов. Соль в том, что когда пользователь регистрирует аккаунт с ящика, домен которого относится к списку доверенных организаций, такому юзеру автоматически выдаются привилегированные права. В том числе, пользователь получает возможность видеть «конфиденциальные» уязвимости. К примеру, если зайти на bugzilla.mozilla.org и зарегистрировать аккаунт с ящика, расположенного на mozilla.com, такой пользователь сможет видеть даже скрытые от посторонних глаз баги, передает xakep.ru.


Права доступа на bugzilla.mozilla.org


Проблема, обнаруженная Рубином, заключается в том, что атакующий может зарегистрировать аккаунт с любого email-адреса, на любом домене, даже если на самом деле у хакера там нет  никакого почтового ящика.

Дело в том, что данные пользователя хранятся в БД в «tinytext», чей размер не должен превышать 255 байт. Если запись все же превышает 255 байт, данные искажаются, что и позволяет атакующим регистрировать аккаунты на собственную почту, тогда как багтрекер будет считать, что имеет дело с одним из доверенных адресов.

Осуществить атаку невероятно легко. При регистрации нового пользователя, Bugzilla отправляет на указанный юзером  email ссылку подтверждения регистрации. Чтобы обмануть багтрекер, достаточно указать при регистрации почту видаxxxxx[...]xxx@mozilla.com.attackerdomain.com. Из-за лимита в 255 байт кусок attackerdomain.com пропадет из БД, он просто будет обрезан, и система решит, что атакующий действительно регистрируется с адреса на mozilla.org. При этом email с подтверждением регистрации придет на настоящую почту атакующего, будто ничего не случилось, позволив ему завершить процедуру регистрации. Рубин пишет, что баг срабатывает в том случае, если длина адреса превышает 127 символов.

Уязвимости подвержены Bugzilla версии 2.0, 4.2.14, 4.3.1, 4.4.9, 4.5.1 и 5.0.

Исследователь сообщил о проблеме компании Mozilla еще 7 сентября текущего года. Баг уже был исправлен в наиболее новых версиях багтрекера, так что всем рекомендуется обновиться.

Positive Technologies сворачивает развитие PT AF 3 и меняет стратегию WAF

Positive Technologies сворачивает активное развитие PT Application Firewall 3 и переносит основные ресурсы на PT AF PRO и облачный PT Cloud AF. Действующих клиентов старого WAF не бросают, техническая поддержка сохранится. Но новых больших возможностей продукту, судя по всему, ждать уже не стоит.

В компании считают, что веб-инфраструктура за десять лет заметно распухла. Вместо нескольких сайтов организации теперь управляют сотнями приложений, API и микросервисов, разбросанных между ЦОДами, облаками, филиалами и дочерними организациями.

Атаки тоже стали серьёзнее: взлом веб-приложения теперь часто служит не финальной целью, а дверью во внутреннюю инфраструктуру.

По данным Positive Technologies, эксплуатация уязвимостей доступных из интернета веб-приложений остаётся самым распространённым способом проникновения в корпоративные сети, на неё приходится 36% успешных атак.

Новым флагманом направления становится PT AF PRO, который компания разрабатывает с нуля более шести лет. Решение рассчитано на сотни приложений и распределённые инфраструктуры.

Оно позволяет централизованно управлять политиками безопасности, подключать удалённые площадки через внешних агентов и обновляться без остановки обработки трафика.

Защищаемые приложения можно разделять на изолированные пространства, выделять им собственные вычислительные ресурсы и разграничивать доступ к событиям безопасности. Такой подход ориентирован прежде всего на крупные компании и холдинги с несколькими командами и разными требованиями к сервисам.

Вторым приоритетом станет PT Cloud AF — облачный WAF для приложений и API, не требующий закупки оборудования. Решением можно управлять самостоятельно либо полностью передать его настройку и сопровождение партнёру. За последний год клиентская база PT AF PRO выросла вдвое.

RSS: Новости на портале Anti-Malware.ru