


Критическая уязвимость в Bugzilla позволяет воровать баги

Критическая уязвимость в Bugzilla позволяет воровать баги

Совсем недавно компания Mozilla сообщала о том, что некие злоумышленники сумели взломать аккаунт одного из привилегированных пользователей багтрекера Bugzilla и получили несанкционированный доступ к закрытым для широкой публики багам.

А теперь исследователь Нитанель Рубин (Netanel Rubin), сотрудник компании PerimeterX, вообще обнаружил в Bugzilla критическую уязвимость, при помощи которой подобный трюк сможет провернуть даже школьник.

Рубин рассказал, что уязвимость (CVE-2015-4499) уходит корнями к версии 2.0, и советует всем, кто работает с Bugzilla, обновиться до более новых и актуальных версий: 5.0.1, 4.4.10 или 4.2.15. Для данных версий проблема уже была устранена.

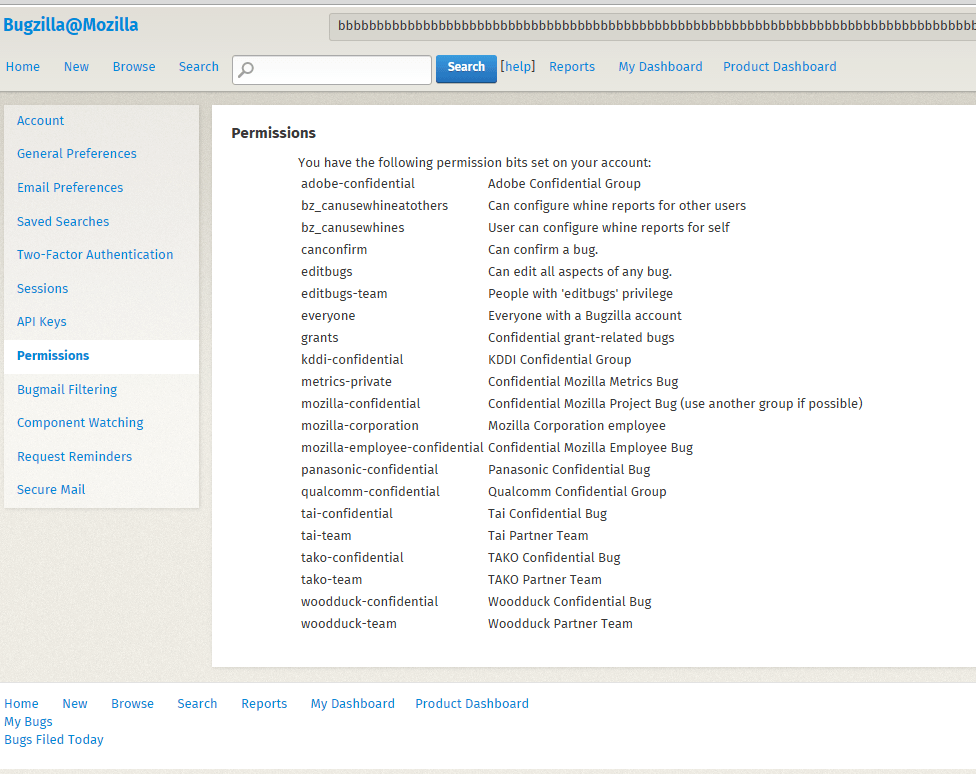
Баг основывается на том, что багтрекер раздает права пользователям, отталкиваясь от их… email-адресов. Соль в том, что когда пользователь регистрирует аккаунт с ящика, домен которого относится к списку доверенных организаций, такому юзеру автоматически выдаются привилегированные права. В том числе, пользователь получает возможность видеть «конфиденциальные» уязвимости. К примеру, если зайти на bugzilla.mozilla.org и зарегистрировать аккаунт с ящика, расположенного на mozilla.com, такой пользователь сможет видеть даже скрытые от посторонних глаз баги, передает xakep.ru.


Права доступа на bugzilla.mozilla.org


Проблема, обнаруженная Рубином, заключается в том, что атакующий может зарегистрировать аккаунт с любого email-адреса, на любом домене, даже если на самом деле у хакера там нет  никакого почтового ящика.

Дело в том, что данные пользователя хранятся в БД в «tinytext», чей размер не должен превышать 255 байт. Если запись все же превышает 255 байт, данные искажаются, что и позволяет атакующим регистрировать аккаунты на собственную почту, тогда как багтрекер будет считать, что имеет дело с одним из доверенных адресов.

Осуществить атаку невероятно легко. При регистрации нового пользователя, Bugzilla отправляет на указанный юзером  email ссылку подтверждения регистрации. Чтобы обмануть багтрекер, достаточно указать при регистрации почту видаxxxxx[...]xxx@mozilla.com.attackerdomain.com. Из-за лимита в 255 байт кусок attackerdomain.com пропадет из БД, он просто будет обрезан, и система решит, что атакующий действительно регистрируется с адреса на mozilla.org. При этом email с подтверждением регистрации придет на настоящую почту атакующего, будто ничего не случилось, позволив ему завершить процедуру регистрации. Рубин пишет, что баг срабатывает в том случае, если длина адреса превышает 127 символов.

Уязвимости подвержены Bugzilla версии 2.0, 4.2.14, 4.3.1, 4.4.9, 4.5.1 и 5.0.

Исследователь сообщил о проблеме компании Mozilla еще 7 сентября текущего года. Баг уже был исправлен в наиболее новых версиях багтрекера, так что всем рекомендуется обновиться.

Минцифры ведёт переговоры с Apple о запуске 5G на iPhone в России

Российский 5G добрался до переговорного стола Apple. Минцифры обсуждает с американской корпорацией возможность подключения iPhone к отечественным сетям пятого поколения, сообщил глава ведомства Максут Шадаев.

Подробности возможного соглашения и сроки активации министр не раскрыл.

Сам факт переговоров тоже ещё не означает, что Apple уже согласилась открыть доступ. Владельцам iPhone пока остаётся следить за обновлениями и не принимать каждый появившийся значок 5G за победу.

Сети пятого поколения запустили в России на прошлой неделе. Сейчас они работают в 16 городах, а потенциальный охват оценивается примерно в 10 млн абонентов. До конца 2026 года технологию планируют распространить ещё на 50 городов.

С Android ситуация проще: совместимые устройства должны получать доступ к сети по мере её развёртывания. С iPhone одного подходящего модема недостаточно.

Apple должна протестировать работу смартфонов в российских сетях и добавить либо обновить операторские настройки, разрешающие использование 5G у конкретных операторов.

Сейчас компания официально не указывает сети российских операторов в списке поддерживаемых 5G-сервисов. Поэтому даже совместимый iPhone 12 или более новая модель может спокойно продолжать показывать LTE, пока Apple не выдаст программное разрешение.

Ранее некоторые российские пользователи уже заметили значок 5G на своих iPhone. Однако одно обозначение в строке состояния ещё не подтверждает полноценную работу сети и массовую активацию технологии. Теперь стало ясно как минимум одно: вопрос действительно обсуждается, а не просто завис где-то между операторами и Купертино.

Когда именно переговоры превратятся в обновление настроек, неизвестно.

RSS: Новости на портале Anti-Malware.ru