


Устройство за $60 обманывает лидар беспилотного автомобиля

Устройство за $60 обманывает лидар беспилотного автомобиля

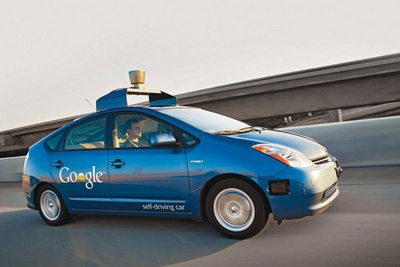
Одна из самых дорогих деталей современного беспилотного автомобиля — сканирующий лидар (LiDAR, LIght Identification Detection and Ranging), который получает информацию об удаленных объектах с помощью активных оптических систем. Учитывая отражение и рассеяние световых лучей, лидар составляет трехмерную картину окружающего пространства.

К сожалению, приборы стоимостью в тысячи долларов легко поддаются взлому. Инженеры из компании Security Innovation и Ирландского национального университета в Корке показали, что можно «скормить» лидару фальшивые показания с помощью простого устройства из комплектующих за 60 долларов.

Если злоумышленник сымитирует появление «машины-призрака» в произвольной окружающей точке пространства, это заставит беспилотный автомобиль совершить резкий маневр и приведет к возникновению аварийной ситуации. Или, к примеру, можно заставить автомобиль совершить вынужденную остановку, соорудив вымышленное препятствие на его пути. Возможно, такие разработки понравятся правоохранительным органам, пишет xakep.ru.

Гаджет для обмана лидара состоит из лазерного излучателя низкой мощности и генератора импульсов. Пульт управления легко собрать из Raspberry Pi или Arduino, говорят авторы. Они провели эксперимент на коммерческом лидаре IBEO Lux. Как выяснилось, сигнал лидара не зашифрован и никоим образом не кодируется. Единственным затруднением было обеспечить синхронизацию отраженного сигнала с импульсами излучателя. Исследователям удалось успешно сымитировать фальшивый автомобиль, фальшивых пешеходов на расстоянии 20-350 метров, многочисленные копии различных препятствий, в том числе подвижных препятствий. «Я могу подделать тысячи объектов и реально провести DoS-атаку на систему слежения, так что она не сможет отслеживать настоящие объекты», — сказал Джонатан Пти (Jonathan Petit), один из авторов научной работы.

Научная работа с описанием способов взлома лидаров будет опубликована к конференции Black Hat Europe, которая состоится в ноябре 2015 года.

В последние годы независимые исследователи нашли способы обмануть показания GPS-навигаторов и беспроводных датчиков в шинах беспилотных автомобилей. Если автомобиль не способен получать достоверные показания сенсоров, то высокотехнологическая машина превращается в кучу бесполезной электроники или, что хуже, в боевой снаряд с дистанционным управлением.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru