


Хакеры из Украины атаковали крупнейший торрент-трекер

Хакеры из Украины атаковали крупнейший торрент-трекер

Крупнейший в России торрент-трекер (файлообменный сайт, где доступен, в том числе, нелицензионный контент и ПО) Rutracker.org стал жертвой хакеров. Ресурс, наряду с несколькими другими сайтами, подвергся мощной DDoS-атаке и в данный момент недоступен.

Первые проблемы у “Рутрекера”, самого популярного сайта такого рода в Рунете, начались днем в субботу – пользователи стали жаловаться в соцсетях на отсутствие доступа. Кроме того, на атаки жаловались представители ресурса “Двач” (популярный имиджборд – сайт, где важной частью общения являются изображения) и проекта “Роскомсвобода”. Сбои наблюдались и в работе других трекеров - Rutor.org и Torrentino.net, сообщает hitech.vesti.ru.

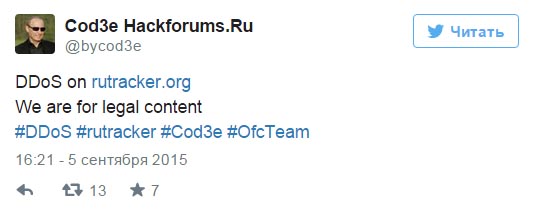
Вскоре после начала атак пользователь Twitter @bycod3e по сути взял на себя ответственность за них:


Сделанная на английском надпись гласит: “DDoS на rutracker.org. Мы за легальный контент”. В размещенном позже твите говорится: “Это не конец, это только начало :) Я скоро вернусь”. Однако веских доказательств связи между автором этих твитов, его якобы существующей “хакерской командой” OfcTeam и атакой пока нет.

Рано утром в понедельник Rutracker.org оставался недоступен, однако на момент публикации этой заметки уже восстановил работу. Сайт “Роскомсвободы” по адресу rublacklist.net пока не открывается. В воскресенье вечером некоторые пользователи также жаловались на недоступность сайта TJournal.ru, разместившего днем 6 сентября статью-расследование об атаках на трекеры.

В статье Twitter @bycod3e связывают с пользователем Bycod3e на форуме Hackforums.ru и пользователем “ВКонтакте” Артемом Стеганцовым. В качестве контактного номера у него указан номер украинской сети “Киевстар”. В переписке с представителем издания Стеганцов подтвердил, что “его команда” организовала DDoS, чтобы вывести из строя пиратские сайты или заставить их потратиться на приобретение защиты. Кроме того, он сообщил о планах “отключить/уничтожить сайты с детской порнографией и продажей наркотиков”. Также хакер подтвердил причастность к атакам на “Роскомсвободу” и “Двач”.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru