


Хакеры из Украины атаковали крупнейший торрент-трекер

Хакеры из Украины атаковали крупнейший торрент-трекер

Крупнейший в России торрент-трекер (файлообменный сайт, где доступен, в том числе, нелицензионный контент и ПО) Rutracker.org стал жертвой хакеров. Ресурс, наряду с несколькими другими сайтами, подвергся мощной DDoS-атаке и в данный момент недоступен.

Первые проблемы у “Рутрекера”, самого популярного сайта такого рода в Рунете, начались днем в субботу – пользователи стали жаловаться в соцсетях на отсутствие доступа. Кроме того, на атаки жаловались представители ресурса “Двач” (популярный имиджборд – сайт, где важной частью общения являются изображения) и проекта “Роскомсвобода”. Сбои наблюдались и в работе других трекеров - Rutor.org и Torrentino.net, сообщает hitech.vesti.ru.

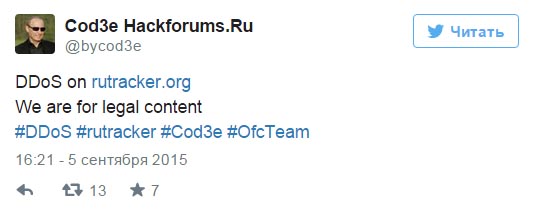
Вскоре после начала атак пользователь Twitter @bycod3e по сути взял на себя ответственность за них:


Сделанная на английском надпись гласит: “DDoS на rutracker.org. Мы за легальный контент”. В размещенном позже твите говорится: “Это не конец, это только начало :) Я скоро вернусь”. Однако веских доказательств связи между автором этих твитов, его якобы существующей “хакерской командой” OfcTeam и атакой пока нет.

Рано утром в понедельник Rutracker.org оставался недоступен, однако на момент публикации этой заметки уже восстановил работу. Сайт “Роскомсвободы” по адресу rublacklist.net пока не открывается. В воскресенье вечером некоторые пользователи также жаловались на недоступность сайта TJournal.ru, разместившего днем 6 сентября статью-расследование об атаках на трекеры.

В статье Twitter @bycod3e связывают с пользователем Bycod3e на форуме Hackforums.ru и пользователем “ВКонтакте” Артемом Стеганцовым. В качестве контактного номера у него указан номер украинской сети “Киевстар”. В переписке с представителем издания Стеганцов подтвердил, что “его команда” организовала DDoS, чтобы вывести из строя пиратские сайты или заставить их потратиться на приобретение защиты. Кроме того, он сообщил о планах “отключить/уничтожить сайты с детской порнографией и продажей наркотиков”. Также хакер подтвердил причастность к атакам на “Роскомсвободу” и “Двач”.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru