


Хакер получил доступ к корпоративной информации «Мегафона»

Хакер получил доступ к корпоративной информации «Мегафона»

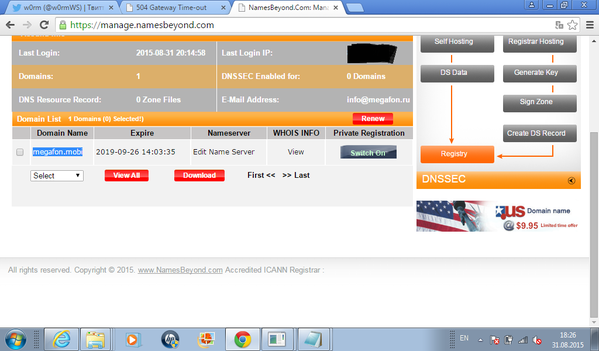
Как рассказал хакер, в его распоряжении оказались сборка различных версий сайта «Мегафон», управление доменом, доступ к внутренней системе управления проектами Confluence, а также доступ к разработкам оператора по борьбе со спамом и сайту для дилеров. 

По словам хакера, он связывался с представителями «Мегафон» через Twitter и почту, но ответа так и не получил. w0rm не планирует выкладывать полученные сведения в открытый доступ: «Есть желание сдать [полученную информацию] в "Мегафон" и предложить им начать участвовать в BugBounty-программах, как, например, делает Mail.Ru. Но поскольку ответа от них не поступает, приходится афишировать», пишет siliconrus.com.


Хакер не получил доступа к пользовательским данным клиентов «Мегафон», однако такая возможность у него была, отметил он: «Решил вовремя остановиться». В полученных файлах взломщику удалось обнаружить доступы, необходимые для подключения к пользовательским данным.

Представители «Мегафон» прокомментировали сообщения о взломе: «Мы регулярно фиксируем попытки получения несанкционированного доступа к инфраструктуре компании. Фактов удачного проникновения не зафиксировано. В настоящее время все внутренние системы защищены от подобных атак, и угрозы сохранности внутренних данных нет. Сейчас мы проводим дополнительную проверку по фактам сообщений в соцсетях».


Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru