



Уязвимость в песочнице iOS бьет по корпоративным пользователям

Уязвимость в песочнице iOS бьет по корпоративным пользователям

Из-за некорректной реализации песочницы в операционной системе iOS и новой 0-day уязвимости Quicksand могут пострадать сотрудники компаний, где используются системы MDM/EMM для контроля доступа к корпоративным данным, рабочей почте и корпоративным приложениям. Уязвимость затрагивает абсолютно все MDM-клиенты.

Обычно на фирме для каждого сотрудника создаётся аккаунт MDM, а на мобильное устройство устанавливается MDM-клиент. Через него работают все корпоративные приложения, в якобы изолированной безопасной среде, сообщает xakep.ru.

Уязвимость CVE-2015-5749 обнаружили специалисты из компании Appthority Enterprise Mobility Threat Team несколько месяцев назад. Вместе с Apple был разработан патч, который вошел в состав последней версии iOS 8.4.1.


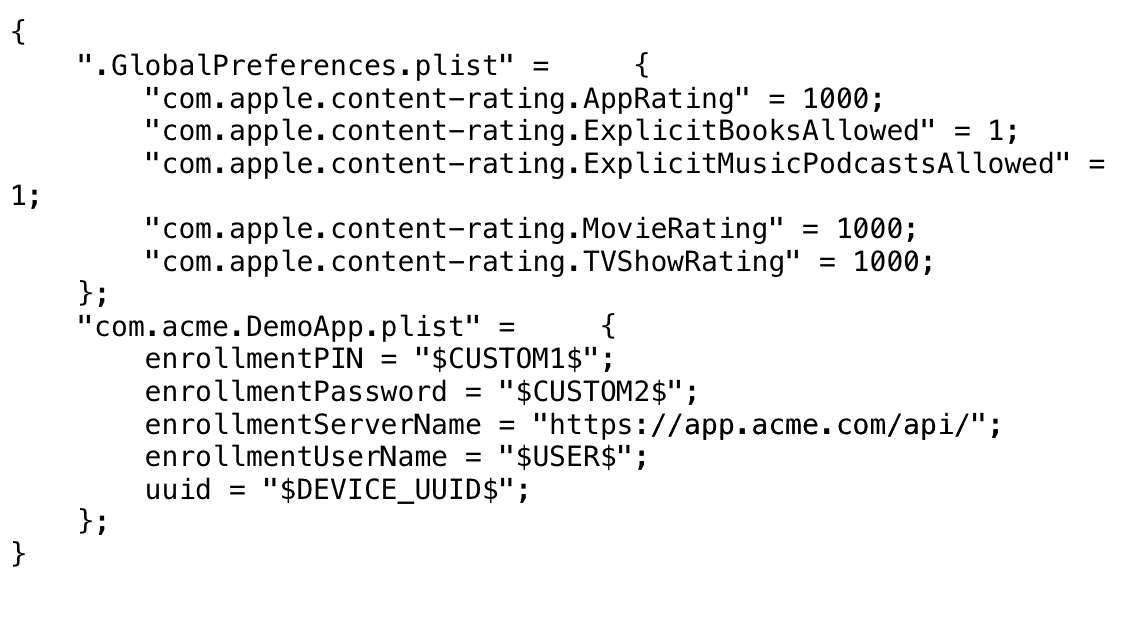
Образец файла конфигурации для приложения внутри MDM


Выход за пределы песочницы происходит после того, как конфигурация пришла на мобильное устройство. Как выяснилось, к файлу с конфигурацией в каталоге /Library/Managed Preferences/mobile/ могут получить доступ любые другие приложения с помощью нехитрого кода:

То есть любое приложение на смартфоне может свободно прочитать пароль от корпоративного клиента и всю остальную информацию из конфигурационных файлов.

Специалисты Appthority считают, что эта уязвимость подходит для массовых атак, распространяя вредоносное приложение через App Store, или для нацеленных атак на конкретную фирму.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru