



Уязвимость в песочнице iOS бьет по корпоративным пользователям

Уязвимость в песочнице iOS бьет по корпоративным пользователям

Из-за некорректной реализации песочницы в операционной системе iOS и новой 0-day уязвимости Quicksand могут пострадать сотрудники компаний, где используются системы MDM/EMM для контроля доступа к корпоративным данным, рабочей почте и корпоративным приложениям. Уязвимость затрагивает абсолютно все MDM-клиенты.

Обычно на фирме для каждого сотрудника создаётся аккаунт MDM, а на мобильное устройство устанавливается MDM-клиент. Через него работают все корпоративные приложения, в якобы изолированной безопасной среде, сообщает xakep.ru.

Уязвимость CVE-2015-5749 обнаружили специалисты из компании Appthority Enterprise Mobility Threat Team несколько месяцев назад. Вместе с Apple был разработан патч, который вошел в состав последней версии iOS 8.4.1.


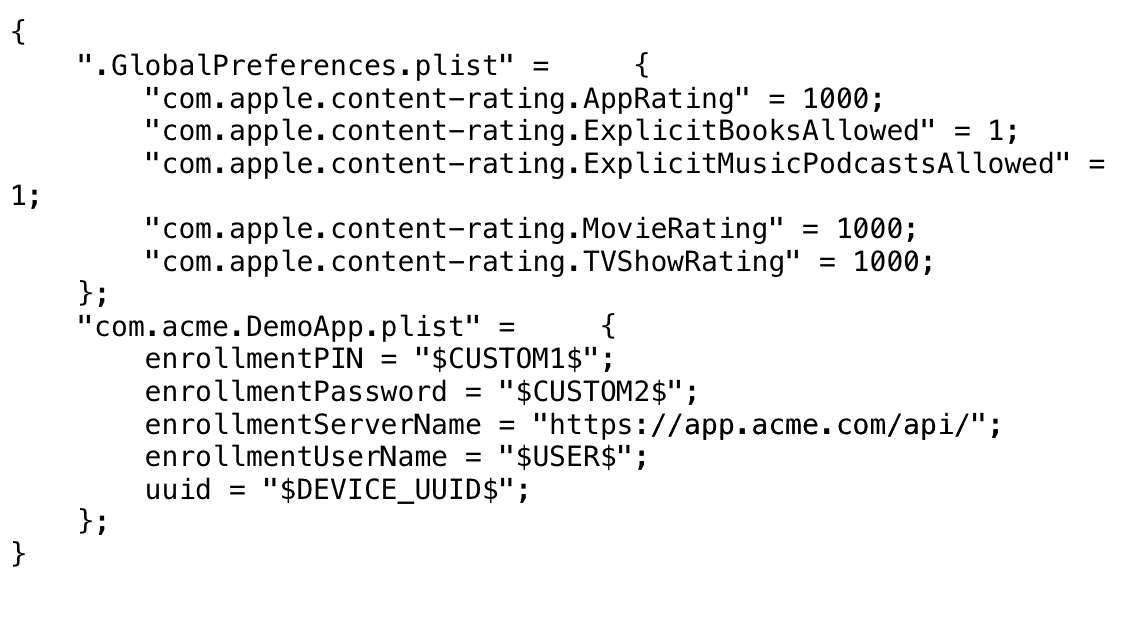
Образец файла конфигурации для приложения внутри MDM


Выход за пределы песочницы происходит после того, как конфигурация пришла на мобильное устройство. Как выяснилось, к файлу с конфигурацией в каталоге /Library/Managed Preferences/mobile/ могут получить доступ любые другие приложения с помощью нехитрого кода:

То есть любое приложение на смартфоне может свободно прочитать пароль от корпоративного клиента и всю остальную информацию из конфигурационных файлов.

Специалисты Appthority считают, что эта уязвимость подходит для массовых атак, распространяя вредоносное приложение через App Store, или для нацеленных атак на конкретную фирму.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru