


Умный холодильник выдал хакерам пароль от Gmail

Умный холодильник выдал хакерам пароль от Gmail

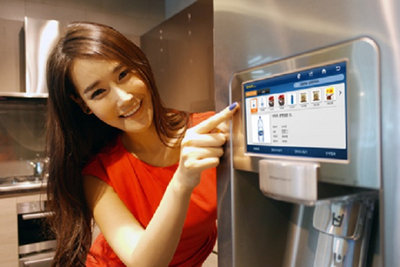
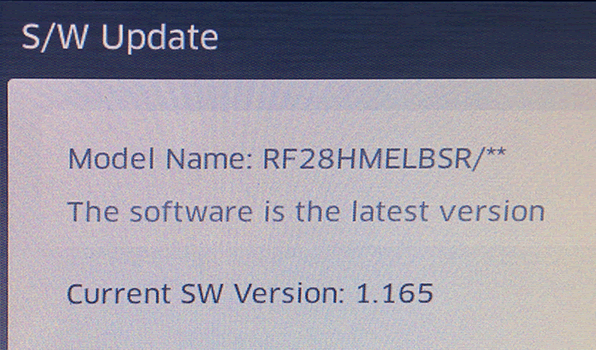
Специалисты по безопасности после нескольких попыток сумели взломать холодильник Samsung и выманить у него учетные данные от аккаунта Gmail. Холодильник модели RF28HMELBSR сильно сопротивлялся, но шансов у него было мало, ведь компания-производитель не позаботилась о правильной проверке сертификата SSL при установке защищенного соединения с сервером Google.

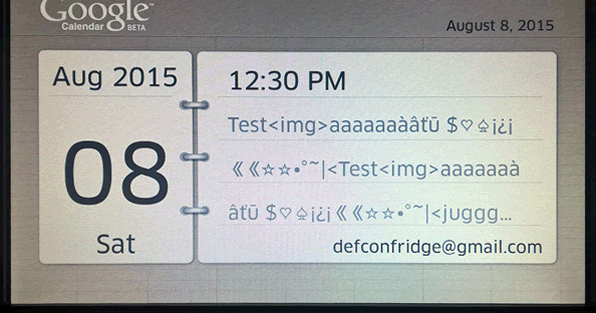
Взлом холодильника осуществлен хакерами из компании Pen Test Partners во время пентестерского конкурса на конференции Defcon. Подключенный к интернету холодильник авторизуется на сайте Google Calendar, чтобы показывать хозяину информацию о текущих делах на встроенном экране.


Бытовой прибор работает точно так же, как любое другое устройство с установленной программой для Google Calendar.

Хотя в холодильнике реализована поддержка SSL, но проверка сертификата де-факто не осуществляется, что делает возможным проведение атаки MiTM. Устройство подключается к сети по Wi-Fi, так что теоретически провести атаку можно из-за пределов квартиры, от соседей или с улицы, передает xakep.ru.

Просканировав порты, хакеры нашли два сервиса на портах 4444 (SSL) и 8888. Первый из них используется встроенным мобильным приложением, которое извлекает сертификат из локального хранилища. Правда, им так и не удалось подобрать пароль для него. Также безуспешной оказалась попытка заменить прошивку холодильника через поддельное обновление.


Тем не менее, MiTM-атака признана успешной, поскольку холодильник все-таки выдал учётные данные от аккаунта Google.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru