


Умный холодильник выдал хакерам пароль от Gmail

Умный холодильник выдал хакерам пароль от Gmail

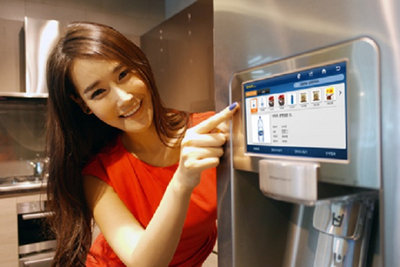
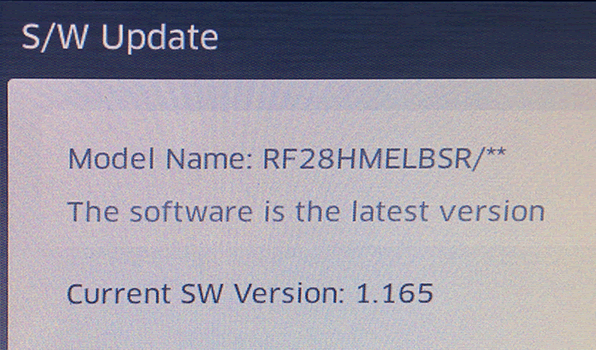
Специалисты по безопасности после нескольких попыток сумели взломать холодильник Samsung и выманить у него учетные данные от аккаунта Gmail. Холодильник модели RF28HMELBSR сильно сопротивлялся, но шансов у него было мало, ведь компания-производитель не позаботилась о правильной проверке сертификата SSL при установке защищенного соединения с сервером Google.

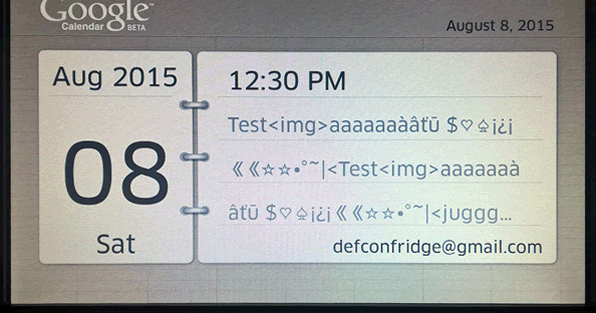
Взлом холодильника осуществлен хакерами из компании Pen Test Partners во время пентестерского конкурса на конференции Defcon. Подключенный к интернету холодильник авторизуется на сайте Google Calendar, чтобы показывать хозяину информацию о текущих делах на встроенном экране.


Бытовой прибор работает точно так же, как любое другое устройство с установленной программой для Google Calendar.

Хотя в холодильнике реализована поддержка SSL, но проверка сертификата де-факто не осуществляется, что делает возможным проведение атаки MiTM. Устройство подключается к сети по Wi-Fi, так что теоретически провести атаку можно из-за пределов квартиры, от соседей или с улицы, передает xakep.ru.

Просканировав порты, хакеры нашли два сервиса на портах 4444 (SSL) и 8888. Первый из них используется встроенным мобильным приложением, которое извлекает сертификат из локального хранилища. Правда, им так и не удалось подобрать пароль для него. Также безуспешной оказалась попытка заменить прошивку холодильника через поддельное обновление.


Тем не менее, MiTM-атака признана успешной, поскольку холодильник все-таки выдал учётные данные от аккаунта Google.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru