


ЛК выявила мошенническую рассылку от имени известного банка

ЛК выявила мошенническую рассылку от имени известного банка

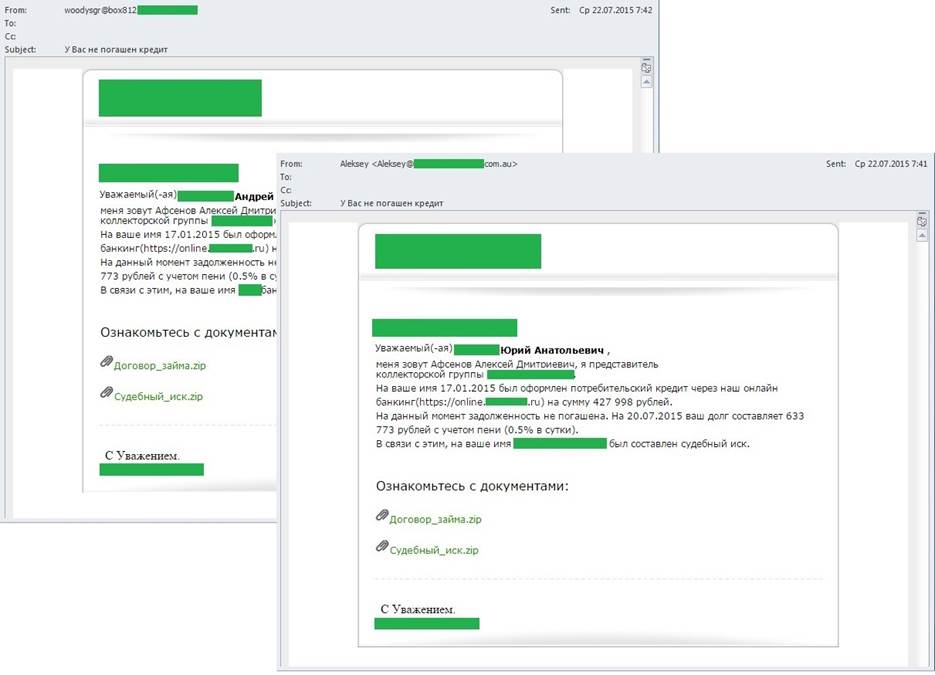
«Лаборатория Касперского» обнаружила в Сети массовую вредоносную рассылку писем, которые были оформлены как уведомления от крупного российского банка. Сообщения отправлялись от имени сотрудника финансовой организации, который извещал получателя о том, что ранее на его имя через сервис онлайн-банкинга был оформлен кредит на крупную сумму денег и в настоящее время по этому кредиту образовалась большая просроченная задолженность. Далее «представитель банка» запугивал пользователя тем, что в отношении него уже составлен судебный иск, и предлагал ознакомиться со всеми подробностями в приложенных к письму документах.

Рассылаемые в таких письмах файлы представляли собой zip-архивы. Никаких деталей о кредите или судебном иске документы, конечно же, не содержали. Но открыв их, доверчивый пользователь загружал на свой компьютер вредоносную программу, основной целью которой является шифрование личных файлов пользователя и последующее вымогательство денег за возращение доступа к ценным данными.


Вид письма из вредоносной рассылки, организованной злоумышленниками от имени известного российского банка


«Социальная инженерия является одним из излюбленных приемов кибермошенников. Прикрываясь известными именами и вызывая в пользователях чувство боязни или любопытства, они достигают желаемого результата – вынуждают человека самостоятельно запускать вредоносную программу. Распознать подобные уловки злоумышленников бывает непросто, именно поэтому не стоит пренебрегать качественной защитой от актуальных киберугроз. Ведь при наличии у пользователя защитного решения перейти по сомнительным ссылкам, открыть подозрительное вложение и установить на устройство зловред не получится – антивирус заблокирует любую вредоносную активность», – поясняет Мария Вергелис, спам-аналитик «Лаборатории Касперского».

Стоит отметить, что число атак с использованием программ-шифровальщиков в последнее время активно растет. Так, во втором квартале 2015 года решения «Лаборатории Касперского» заблокировали около 65 тысяч попыток проникновения шифровальщиков в компьютеры пользователей – это число более чем в два раза выше по сравнению с предыдущим кварталом, когда количество попыток подобных атак едва превысило 27 тысяч.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru