


Опасная уязвимость обнаружена в бортовых компьютерах автомобилей Chevrolet

Опасная уязвимость обнаружена в бортовых компьютерах автомобилей Chevrolet

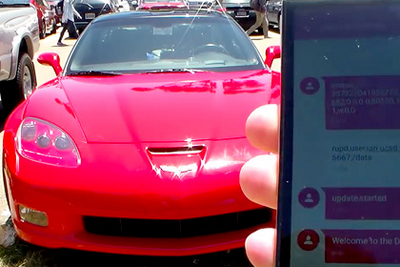
Исследователи Калифорнийского Университета в Сан- Диего обнаружили опасную уязвимость в телеметрических устройствах, встроенных в бортовую систему управления автомобилей марки Chevrolet Corvette. С помощью SMS сообщений злоумышленник сможет управлять автомобилем.

Эксплуатация уязвимости была продемонстрирована вчера на конференции по информационной безопасности Usenix, где специалисты показали способ управления автомобилем Chevrolet Corvette. Отправляя SMS на встроенный ключ-заглушку от Metromile исследователи включали и отключали дворники, установленные на лобовом стекле, тормозить и, наоборот, полностью отключать систему торможения, во время движения автомобиля на низкой скорости.

Телеметрические ключи-заглушки обычно устанавливают страховщики и компании, занимающиеся грузовыми автоперевозками, чтобы иметь возможность измерить эффективность расходования горючего и пройденное расстояние.

Отметим, что хакеры уже преуспели в поиске уязвимостей в программном обеспечении систем управления автомобилей Jeep и Tesla. Она была обнаружена в панели управления мультимедийной системы. Атака на встроенный бортовой компьютер может привести к разрушительным последствиям, так как это позволяет получить «прямой доступ к электронным мозгам» автомобиля. 

Пока специалисты провели  атаку только на Corvette, но они предупреждают, что основная проблема встроенных бортовых компьютеров в том, что, получив доступ к нему, злоумышленник сможет управлять автомобилем со встроенным ключом – заглушкой, установленного в диагностический порт бортового компьютера.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru