


Квадрокоптер взламывает беспроводные сети

Квадрокоптер взламывает беспроводные сети

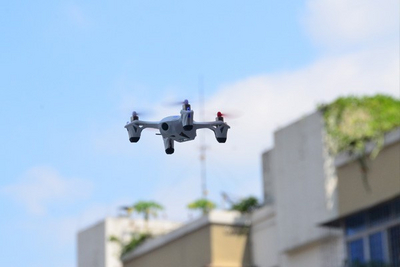
Хакерский арсенал пополнился беспилотным летательным аппаратом. На конференции Defcon состоялась презентация квадрокоптера от компании Aerial Assault, который оборудован всем необходимым для облета территории и автоматического взлома окружающих сетей Wi-Fi.

Квадрокоптер с правильным оборудованием показал хакер Дэвид Джордан (David Jordan), сотрудник Aerial Assault, передает AFP. «Таких возможностей никогда не было раньше», — прокомментировал он. Это первый дрон с программами для пентестинга, работающими в автоматическом режиме.

На борту беспилотника стоит мини-компьютер Raspberry Pi со специализированным софтом, который входит в комплект дистрибутива Kali Linux. Квадрокоптер сканирует диапазон на предмет незащищенных сетей и записывает точные GPS-координаты жертв. Он может осуществлять брутфорс паролей или выполнять другие запрограммированные действия. Теоретически, его можно запрограммировать на распространение вредоносного программного обеспечения, загрузив соответствующие скрипты, пишет xakep.ru.

На конференции Defcon представитель компании Aerial Assault расположился в коммерческой секции и продавал квадрокоптеры по негуманной цене $2500.

Предыдущая версия БПЛА от Aerial Assault оснащалась маршрутизатором Wi-Fi и работала как бесплатный хотспот, собирая конфиденциальную информацию пользователей с тех компьютеров, которые к нему подключились.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru