


Квадрокоптер взламывает беспроводные сети

Квадрокоптер взламывает беспроводные сети

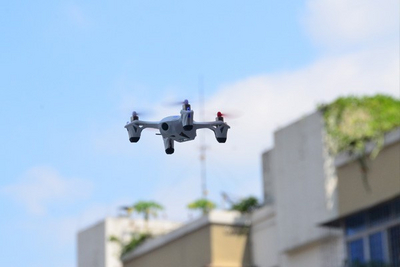
Хакерский арсенал пополнился беспилотным летательным аппаратом. На конференции Defcon состоялась презентация квадрокоптера от компании Aerial Assault, который оборудован всем необходимым для облета территории и автоматического взлома окружающих сетей Wi-Fi.

Квадрокоптер с правильным оборудованием показал хакер Дэвид Джордан (David Jordan), сотрудник Aerial Assault, передает AFP. «Таких возможностей никогда не было раньше», — прокомментировал он. Это первый дрон с программами для пентестинга, работающими в автоматическом режиме.

На борту беспилотника стоит мини-компьютер Raspberry Pi со специализированным софтом, который входит в комплект дистрибутива Kali Linux. Квадрокоптер сканирует диапазон на предмет незащищенных сетей и записывает точные GPS-координаты жертв. Он может осуществлять брутфорс паролей или выполнять другие запрограммированные действия. Теоретически, его можно запрограммировать на распространение вредоносного программного обеспечения, загрузив соответствующие скрипты, пишет xakep.ru.

На конференции Defcon представитель компании Aerial Assault расположился в коммерческой секции и продавал квадрокоптеры по негуманной цене $2500.

Предыдущая версия БПЛА от Aerial Assault оснащалась маршрутизатором Wi-Fi и работала как бесплатный хотспот, собирая конфиденциальную информацию пользователей с тех компьютеров, которые к нему подключились.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru