
Обнаружена незакрытая уязвимость в OS X

Обнаружена незакрытая уязвимость в OS X

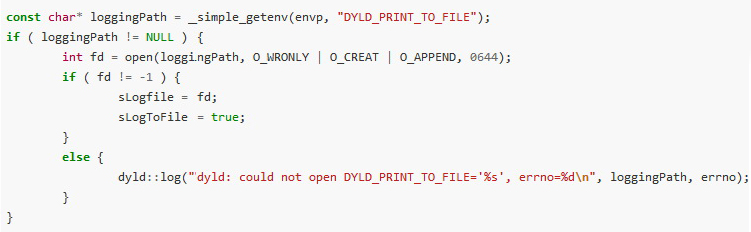
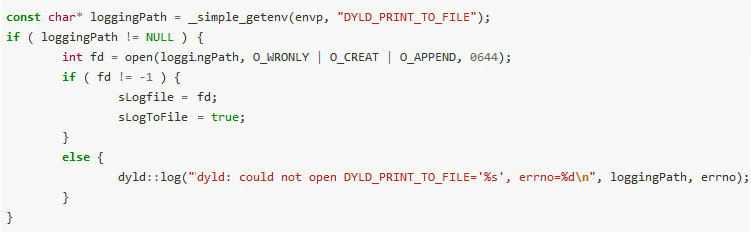
Исследователь Стефан Эссер (Stefan Esser) опубликовал в своем блоге информацию о новой, работающей, уязвимости в последней версии Apple OS X. По словам Эссера, баг возник из-за новой функции, появившейся в OS X начиная с версии 10.10, позволяющей записывать сообщения об ошибках в произвольные файлы.

Уязвимость представлена в текущей версии OS X 10.10.4 (Yosemite), а также в бета-версии 10.10.5. В бета-версии 10.11 бага нет.

Эссер рассказал, что брешь сопряжена с переменной DYLD_PRINT_TO_FILE в динамическом компоновщике (dyld). Разработчики не применили в ее случае стандартных мер безопасности, что позволяет потенциальному атакующему создавать или открывать (с возможностью записи) произвольные файлы с root привилегиями, где угодно в файловой системе.

OS X

Представленный в блоге Эссера proof-of-concept атаки является локальным эксплоитом. Подобные баги часто используются в ситуациях, когда хакеру нужно повысить привилегии в системе, не принуждая пользователя вводить пароль, или в случае, когда у хакера имеется удаленный эксплоит, который сам по себе может исполнять код только с правами обычного пользователя, но не имеет root-доступа, пишет xakep.ru.

«Локальные эксплоты расцениваются как менее опасные, чем удаленные», — пишет Эссер, — «и все же их применяют для множества сценариев. В OS X десятки локальных эксплоитов. По-моему, они есть у всех».

Инженеры Apple уже в курсе проблемы, хотя Эссер и не сообщал им о своей находке, они заверили, что читали его изыскания. Вероятно, именно по этой причине уязвимости уже нет в бете 10.11.

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru