
Обнаружена незакрытая уязвимость в OS X

Обнаружена незакрытая уязвимость в OS X

Исследователь Стефан Эссер (Stefan Esser) опубликовал в своем блоге информацию о новой, работающей, уязвимости в последней версии Apple OS X. По словам Эссера, баг возник из-за новой функции, появившейся в OS X начиная с версии 10.10, позволяющей записывать сообщения об ошибках в произвольные файлы.

Уязвимость представлена в текущей версии OS X 10.10.4 (Yosemite), а также в бета-версии 10.10.5. В бета-версии 10.11 бага нет.

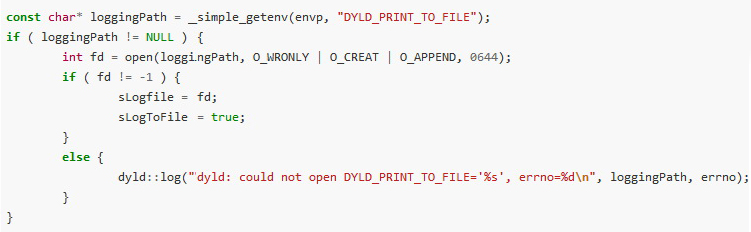
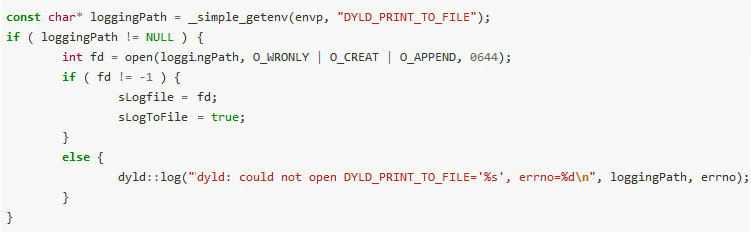
Эссер рассказал, что брешь сопряжена с переменной DYLD_PRINT_TO_FILE в динамическом компоновщике (dyld). Разработчики не применили в ее случае стандартных мер безопасности, что позволяет потенциальному атакующему создавать или открывать (с возможностью записи) произвольные файлы с root привилегиями, где угодно в файловой системе.

OS X

Представленный в блоге Эссера proof-of-concept атаки является локальным эксплоитом. Подобные баги часто используются в ситуациях, когда хакеру нужно повысить привилегии в системе, не принуждая пользователя вводить пароль, или в случае, когда у хакера имеется удаленный эксплоит, который сам по себе может исполнять код только с правами обычного пользователя, но не имеет root-доступа, пишет xakep.ru.

«Локальные эксплоты расцениваются как менее опасные, чем удаленные», — пишет Эссер, — «и все же их применяют для множества сценариев. В OS X десятки локальных эксплоитов. По-моему, они есть у всех».

Инженеры Apple уже в курсе проблемы, хотя Эссер и не сообщал им о своей находке, они заверили, что читали его изыскания. Вероятно, именно по этой причине уязвимости уже нет в бете 10.11.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru