
Обнаружена незакрытая уязвимость в OS X

Обнаружена незакрытая уязвимость в OS X

Исследователь Стефан Эссер (Stefan Esser) опубликовал в своем блоге информацию о новой, работающей, уязвимости в последней версии Apple OS X. По словам Эссера, баг возник из-за новой функции, появившейся в OS X начиная с версии 10.10, позволяющей записывать сообщения об ошибках в произвольные файлы.

Уязвимость представлена в текущей версии OS X 10.10.4 (Yosemite), а также в бета-версии 10.10.5. В бета-версии 10.11 бага нет.

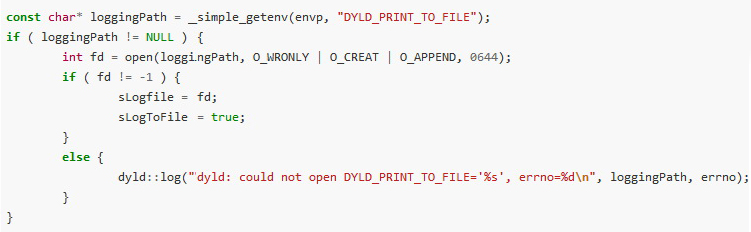
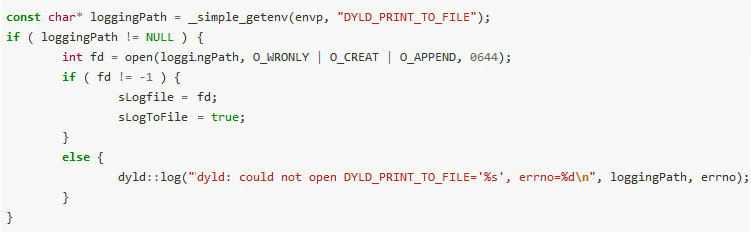
Эссер рассказал, что брешь сопряжена с переменной DYLD_PRINT_TO_FILE в динамическом компоновщике (dyld). Разработчики не применили в ее случае стандартных мер безопасности, что позволяет потенциальному атакующему создавать или открывать (с возможностью записи) произвольные файлы с root привилегиями, где угодно в файловой системе.

OS X

Представленный в блоге Эссера proof-of-concept атаки является локальным эксплоитом. Подобные баги часто используются в ситуациях, когда хакеру нужно повысить привилегии в системе, не принуждая пользователя вводить пароль, или в случае, когда у хакера имеется удаленный эксплоит, который сам по себе может исполнять код только с правами обычного пользователя, но не имеет root-доступа, пишет xakep.ru.

«Локальные эксплоты расцениваются как менее опасные, чем удаленные», — пишет Эссер, — «и все же их применяют для множества сценариев. В OS X десятки локальных эксплоитов. По-моему, они есть у всех».

Инженеры Apple уже в курсе проблемы, хотя Эссер и не сообщал им о своей находке, они заверили, что читали его изыскания. Вероятно, именно по этой причине уязвимости уже нет в бете 10.11.

Подпишитесь на новости

5G на словах: ФАС признала рекламу МегаФона недостоверной

МегаФон предложил абонентам включить режим 5G, но у ФАС возник вопрос: а где, собственно, сам 5G? Служба признала рекламу услуги недостоверной, на момент показа ролика коммерческого внедрения технологии в России ещё не было.

Согласно сообщению ФАС, рекламу транслировали на федеральных телеканалах с апреля по май 2026 года. Зрителей призывали активировать «5G режим» в приложении оператора.

Ведомство считает, что такая подача могла создать ложное впечатление: нажал кнопку и пользуешься связью пятого поколения. Теперь служба рассмотрит вопрос о привлечении компании к административной ответственности. О назначенном штрафе пока речи нет.

МегаФон решением удивлён. Оператор объяснил, что предлагал увеличить скорость интернета до значений, сопоставимых со скоростями в его сетях 5G.

По версии компании, реклама соответствовала сути услуги. Дальнейшие действия там определят после получения мотивировочной части решения.

Вся интрига в разнице между формулировкой «скорость как у 5G» и собственно подключением к 5G. Для рекламного ролика формулировки, возможно, выглядят близкими.

Для абонента, который ждёт новую технологию после одного нажатия, разница вполне ощутимая. ФАС такой маркетинговый разгон не оценила.

RSS: Новости на портале Anti-Malware.ru