


В результате взлома Hacking Team обнаружена 0-day в Adobe Flash

В результате взлома Hacking Team обнаружена 0-day в Adobe Flash

Сразу несколько антивирусных компаний сообщили об обнаружении опасной, работающей 0day-уязвимости в Adobe Flash Player. Брешь и работающий эксплоит обнаружены среди информации, украденной у компании Hacking Team.

6 июля 2015 года всему миру стало известно о взломе компании Hacking Team, поставляющей спецслужбам (и не только им) шпионский и хакерский софт. Огромный 400-гигабайтный архив с самыми разными данными компании, от финансовых отчетов, до исходных кодов, стал достоянием общественности. Разобраться в таком объеме информации удалось не сразу, но вчера сразу несколько антивирусных компаний выпустили заявления о том, что среди данных архива содержится информация о работающих, незакрытых багах в Adobe Flash Player, передает xakep.ru.

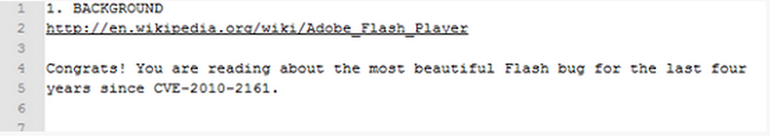
Аналитики Trend Micro сообщают, что обнаружили «по меньше мере три эксплоита». Один эксплоит, к примеру, работал с уязвимостью CVE-2015-0349, для которой в апреле уже вышел патч. Другим обнаруженным багом специалисты Hacking Team явно очень гордились, потому как поэтично описали его как: «самый прекрасный баг Flash за последние четыре года, со времен CVE-2010-2161».

Данная уязвимость нулевого дня работает в Windows и SELinux и действительно опасна, так как позволяет исполнить на удаленном компьютере произвольный код, в этом сходятся специалисты Symantec, Trend Micro и Eset. Багу подвержены буквально все браузеры: Google Chrome, Opera, Safari, MS Internet Explorer и даже MS Edge. К тому же в архиве, помимо proof-of-concept варианта, который может запустить калькулятор в Windows, содержался и рабочий, настоящий эксплоит, который уже гуляет по сети. Эксплоит использует use-after-free уязвимость в ByteArray объекте.

Антивирусные компании рекомендуют всем пользователям временно отключить Flash в браузерах. Adobe обещает выпустить патч со дня на день.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru