


В результате взлома Hacking Team обнаружена 0-day в Adobe Flash

В результате взлома Hacking Team обнаружена 0-day в Adobe Flash

Сразу несколько антивирусных компаний сообщили об обнаружении опасной, работающей 0day-уязвимости в Adobe Flash Player. Брешь и работающий эксплоит обнаружены среди информации, украденной у компании Hacking Team.

6 июля 2015 года всему миру стало известно о взломе компании Hacking Team, поставляющей спецслужбам (и не только им) шпионский и хакерский софт. Огромный 400-гигабайтный архив с самыми разными данными компании, от финансовых отчетов, до исходных кодов, стал достоянием общественности. Разобраться в таком объеме информации удалось не сразу, но вчера сразу несколько антивирусных компаний выпустили заявления о том, что среди данных архива содержится информация о работающих, незакрытых багах в Adobe Flash Player, передает xakep.ru.

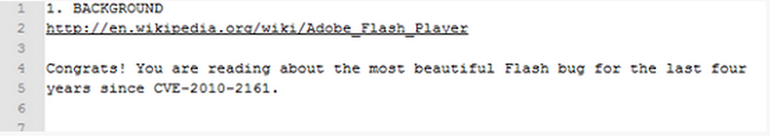
Аналитики Trend Micro сообщают, что обнаружили «по меньше мере три эксплоита». Один эксплоит, к примеру, работал с уязвимостью CVE-2015-0349, для которой в апреле уже вышел патч. Другим обнаруженным багом специалисты Hacking Team явно очень гордились, потому как поэтично описали его как: «самый прекрасный баг Flash за последние четыре года, со времен CVE-2010-2161».

Данная уязвимость нулевого дня работает в Windows и SELinux и действительно опасна, так как позволяет исполнить на удаленном компьютере произвольный код, в этом сходятся специалисты Symantec, Trend Micro и Eset. Багу подвержены буквально все браузеры: Google Chrome, Opera, Safari, MS Internet Explorer и даже MS Edge. К тому же в архиве, помимо proof-of-concept варианта, который может запустить калькулятор в Windows, содержался и рабочий, настоящий эксплоит, который уже гуляет по сети. Эксплоит использует use-after-free уязвимость в ByteArray объекте.

Антивирусные компании рекомендуют всем пользователям временно отключить Flash в браузерах. Adobe обещает выпустить патч со дня на день.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru