


Рекламный установщик для Mac OS X распространяет троянца

Рекламный установщик для Mac OS X распространяет троянца

Сообщения о распространении новых вредоносных и потенциально опасных программ для операционной системы Mac OS X в последнее время стали появляться все чаще. Вирусные аналитики компании «Доктор Веб» отмечают рост числа различных рекламных приложений и установщиков для компьютеров Apple.

Не в последнюю очередь это связано с появлением новых партнерских программ, в том числе ориентированных и на пользователей Mac OS X. Очередная подобная программа была замечена за распространением троянцев семейства Trojan.Crossrider.

Установщик рекламных и нежелательных приложений, добавленный в вирусные базы Dr.Web под именем Adware.Mac.MacInst.1, был создан с использованием ресурсов партнерской программы для монетизации приложений macdownloadpro.com. Сайты многочисленных «партнеров» этой системы, как правило, кишат различной рекламой, автоматически открывают дополнительные вкладки, а сам установщик посетителям предлагается скачать под видом какого-либо «полезного» приложения или даже музыкального MP3-файла. В некоторых случаях загрузка установщика осуществляется с использованием автоматического перенаправления пользователя на соответствующую веб-страницу.

Образ установщика Adware.Mac.MacInst.1 имеет весьма примечательную структуру: он содержит две скрытые папки, которые не будут демонстрироваться на компьютере со стандартными настройками операционной системы, если пользователь решит просмотреть содержимое DMG-файла в программе Finder.

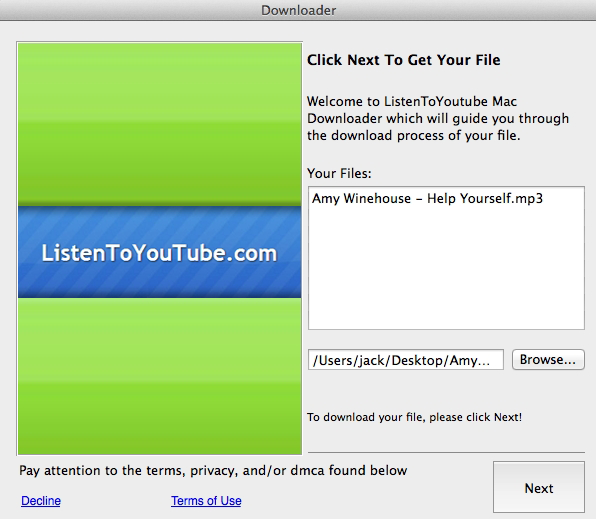
Сама директория расположения приложения содержит бинарный файл, запускающий программу-установщик, и папку, в которой размещено изображение с логотипом этого приложения и зашифрованный конфигурационный файл. Сам установщик демонстрирует на экране компьютера соответствующее окно, где сначала отображается информация о запрошенном пользователем файле, который он изначально и собирался скачать.

screen

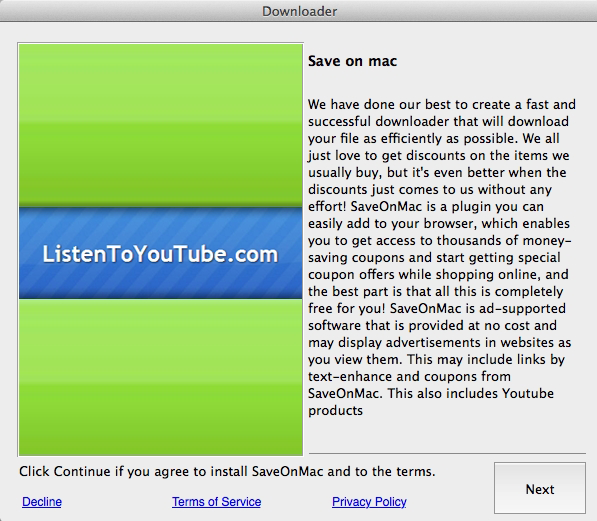
По нажатии на кнопку «Next» установщик демонстрирует партнерское предложение, подразумевающее, что помимо требуемого файла программа установит и некоторые дополнительные компоненты.

screen

Если пользователь нажмет на едва заметную ссылку «Decline» в нижней части окна, на его компьютер будет загружен только изначально выбранный им файл, однако по нажатии на кнопку «Next» вместе с ним программа скачает из Интернета и запустит другую программу, детектируемую Антивирусом Dr.Web как Trojan.VIndinstaller.3.

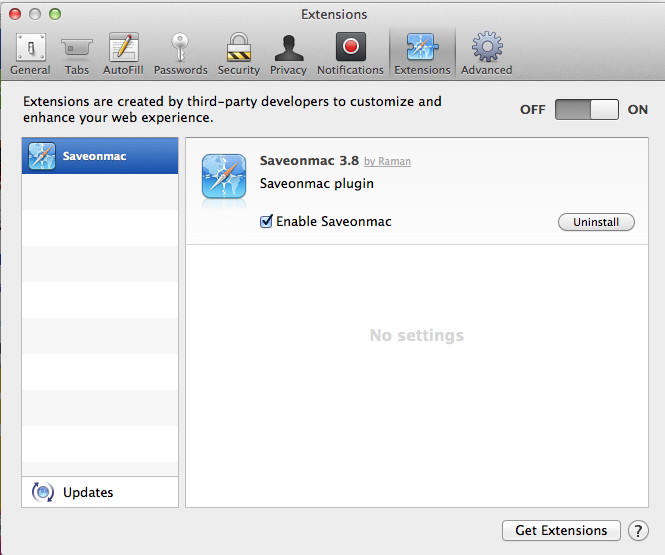
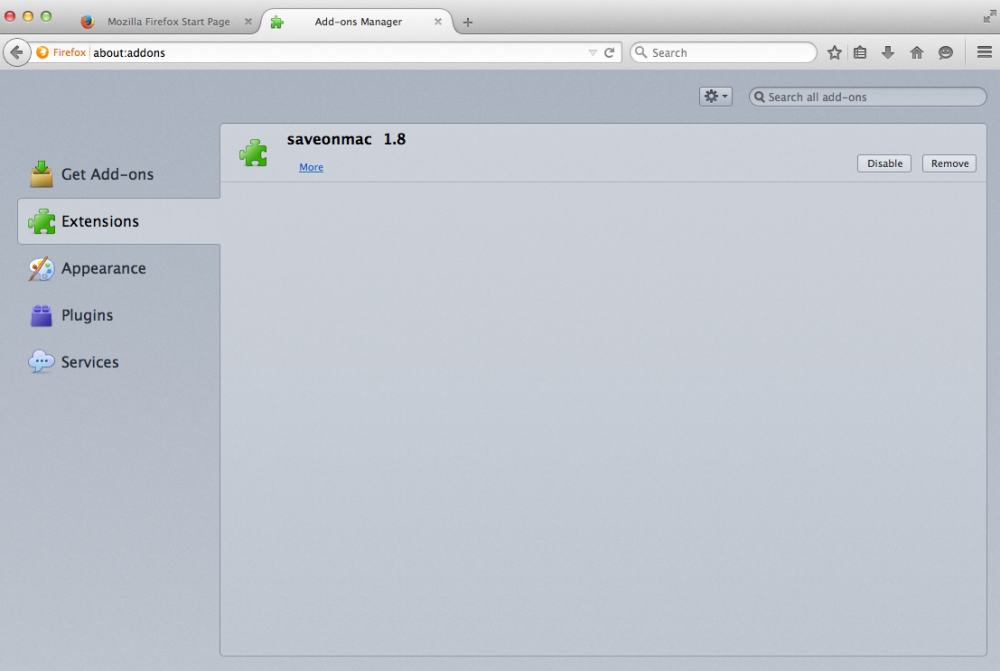
Это приложение, в свою очередь, устанавливает на компьютер вредоносные надстройки для браузеров Safari, Firefox и Chrome, детектируемые как троянцы семейства Trojan.Crossrider. Все скачанные из Интернета компонентыAdware.Mac.MacInst.1 копирует в папку "~/Library/Application Support/osxDownloader".

screen

screen

screen

Сигнатуры всех упомянутых вредоносных программ уже имеются в базах Антивируса Dr.Web для Mac OS X, в связи с чем они не представляют угрозы для пользователей этого продукта.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru