


Армия США покупает «дыры» в ПО Microsoft, Apple, IBM

Армия США покупает «дыры» в ПО Microsoft, Apple, IBM

Военно-морские силы США опубликовали на сайте госзакупок объявление о поиске ИТ-компаний, готовых предоставить им информацию об уязвимостях нулевого дня в популярных программных продуктах и способы их эксплуатации, сообщает некоммерческая организация Electronic Frontier Foundation, занимающаяся защитой частной жизни граждан.

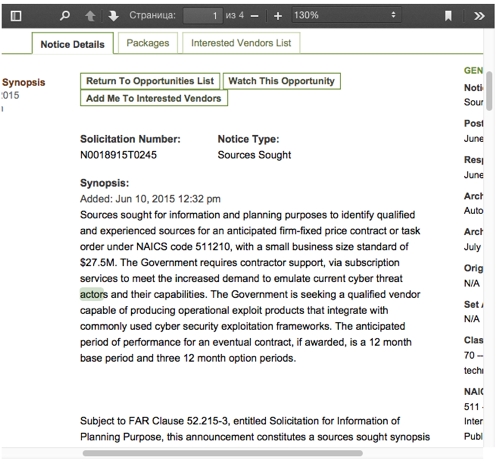
«Правительству требуется поддержка подрядчиков для того, чтобы удовлетворить возросшую потребность в имитации известных исполнителей кибер-атак и их возможностей», — содержится в документе.

Как пишет EFF, соответствующее объявление было обнаружено одним из аналитиков организации Дэвидом Масом (Dave Maass). После того как он опубликовал ссылку на документ в своем Twitter, объявление с сайта госзакупок исчезло. EFF сделала его электронную копию, передает cnews.ru.

В объявлении ВМС просили заинтересованных вендоров предоставить им информацию об уязвимостях, которые еще не занесены в базу данных CVE, аналитические отчеты и эксплойты, позволяющие эксплуатировать обнародованные «дыры». Права на использование эксплойтов, согласно условиям сотрудничества, должны быть переданы американскому правительству.

Основной интерес ВМС США проявляют к продуктам таких разработчиков, как Microsoft, Adobe Systems, EMC, Novell, IBM, Apple, Cisco Systems и Linksys. Все эти вендоры упомянуты в объявлении. В объявлении также подчеркнут интерес к уязвимостям Android, Linux и Java. Список интересующих власти вендоров и продуктов «на этом не ограничивается», говорится в документе.


Скриншот объявления, опубликованного ВМС США на сайте госзакупок


Как отмечает EEF, прискорбно осознавать, что для властей США важнее использовать уязвимости для слежки вместо того, чтобы защищать миллионы пользователей программного обеспечения. В правительстве даже существует засекреченный свод правил Vulnerabilities Equities Process, регулирующий процесс уведомления спецслужбами разработчиков программных продуктов о присутствии уязвимостей в их продуктах. В 2014 г. EFF подала в суд на Агентство национальной безопасности США с требованием раскрыть это руководство.

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru