


Создатель вредоносной программы блокировал отчёт о проблеме под предлогом нарушения авторских прав

Создатель вредоносной программы блокировал отчёт о проблеме

Пользователь одного из индийских операторов связи выявил факт внедрения в незашифрованный трафик абонентов вредоносного JavaScript-кода, подставляющего на открываемые с мобильных устройств страницы сторонние рекламные блоки.

Израильская компания Flash Networks, выпускающая продукт Flash Networks Layer8, который можно отнести к категории вредоносного ПО, совершающего MITM-атаку для принудительного показа непрошенной рекламы на чужих сайтах (AdWare), совершила невероятный шаг - воспользовалась действующим в США Законом об авторском праве в цифровую эпоху (DMCA) для блокировки отчёта о проблеме.

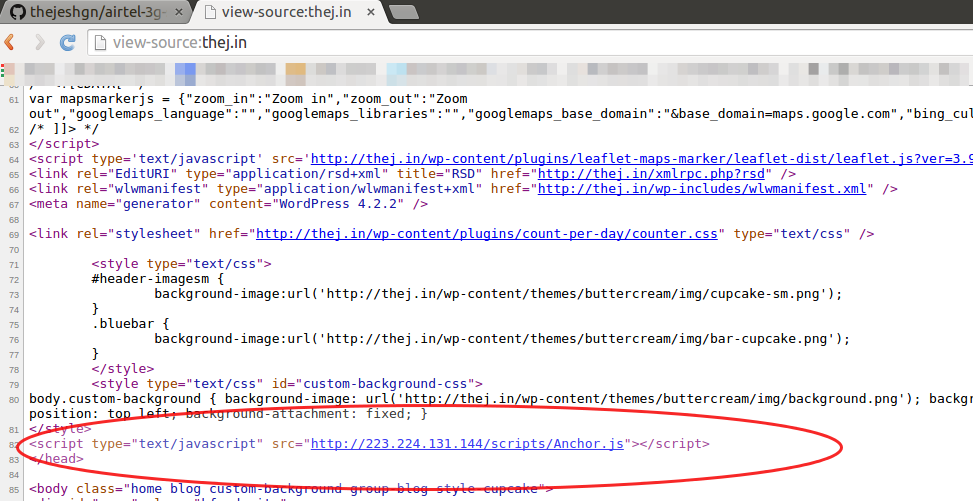
В частности, в GitHub был отправлен DMCA-запрос, указывающий, что размещённый в отчёте JavaScript-код, внедряемый для показа рекламы, а также скриншот с показом метода его подстановки, нарушают интеллектуальную собственность разработчика проприетарного ПО Flash Networks Layer8. Примечательно, что указанный JavaScript-код публично распространяется с сайта Layer8 и загружается в любой браузер при открытии связанных с ним страниц. GitHub был вынужден заблокировать страницу с отчётом. Копии заблокированной страницы можно найти в Google Cache и archive.is, пишет opennet.ru.

Кроме запроса о блокировке, автору отчёта от лица юридической компании был направлен запрос, требующий удалить все упоминания о проблеме под угрозой судебного преследования.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru