


Создатель вредоносной программы блокировал отчёт о проблеме под предлогом нарушения авторских прав

Создатель вредоносной программы блокировал отчёт о проблеме

Пользователь одного из индийских операторов связи выявил факт внедрения в незашифрованный трафик абонентов вредоносного JavaScript-кода, подставляющего на открываемые с мобильных устройств страницы сторонние рекламные блоки.

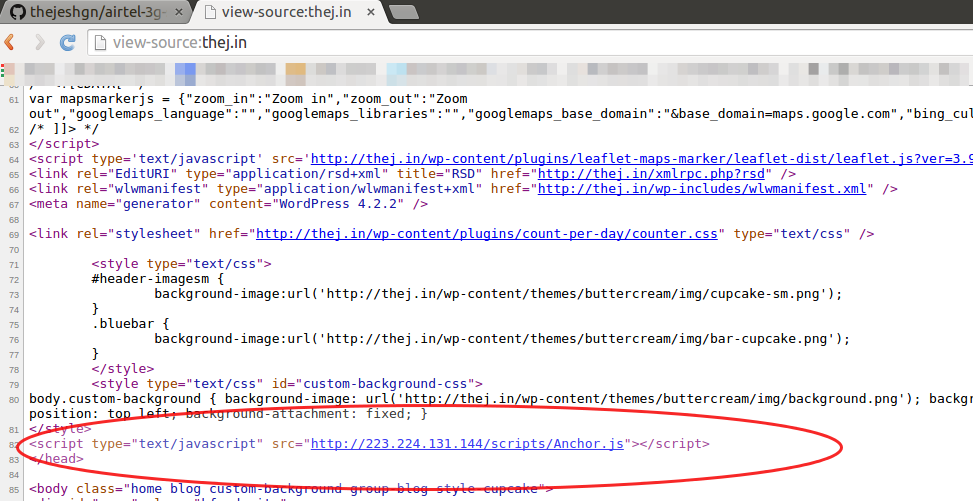
Израильская компания Flash Networks, выпускающая продукт Flash Networks Layer8, который можно отнести к категории вредоносного ПО, совершающего MITM-атаку для принудительного показа непрошенной рекламы на чужих сайтах (AdWare), совершила невероятный шаг - воспользовалась действующим в США Законом об авторском праве в цифровую эпоху (DMCA) для блокировки отчёта о проблеме.

В частности, в GitHub был отправлен DMCA-запрос, указывающий, что размещённый в отчёте JavaScript-код, внедряемый для показа рекламы, а также скриншот с показом метода его подстановки, нарушают интеллектуальную собственность разработчика проприетарного ПО Flash Networks Layer8. Примечательно, что указанный JavaScript-код публично распространяется с сайта Layer8 и загружается в любой браузер при открытии связанных с ним страниц. GitHub был вынужден заблокировать страницу с отчётом. Копии заблокированной страницы можно найти в Google Cache и archive.is, пишет opennet.ru.

Кроме запроса о блокировке, автору отчёта от лица юридической компании был направлен запрос, требующий удалить все упоминания о проблеме под угрозой судебного преследования.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru