


Создатель вредоносной программы блокировал отчёт о проблеме под предлогом нарушения авторских прав

Создатель вредоносной программы блокировал отчёт о проблеме

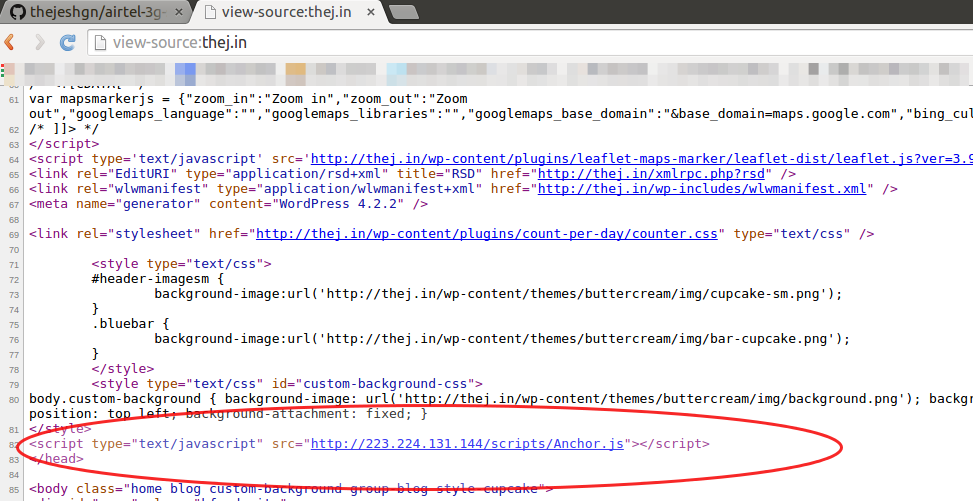
Пользователь одного из индийских операторов связи выявил факт внедрения в незашифрованный трафик абонентов вредоносного JavaScript-кода, подставляющего на открываемые с мобильных устройств страницы сторонние рекламные блоки.

Израильская компания Flash Networks, выпускающая продукт Flash Networks Layer8, который можно отнести к категории вредоносного ПО, совершающего MITM-атаку для принудительного показа непрошенной рекламы на чужих сайтах (AdWare), совершила невероятный шаг - воспользовалась действующим в США Законом об авторском праве в цифровую эпоху (DMCA) для блокировки отчёта о проблеме.

В частности, в GitHub был отправлен DMCA-запрос, указывающий, что размещённый в отчёте JavaScript-код, внедряемый для показа рекламы, а также скриншот с показом метода его подстановки, нарушают интеллектуальную собственность разработчика проприетарного ПО Flash Networks Layer8. Примечательно, что указанный JavaScript-код публично распространяется с сайта Layer8 и загружается в любой браузер при открытии связанных с ним страниц. GitHub был вынужден заблокировать страницу с отчётом. Копии заблокированной страницы можно найти в Google Cache и archive.is, пишет opennet.ru.

Кроме запроса о блокировке, автору отчёта от лица юридической компании был направлен запрос, требующий удалить все упоминания о проблеме под угрозой судебного преследования.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru