


Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Исследователи из компании ESET опубликовали результаты анализа нового вредоносного ПО Moose, поражающего различные типы портативных сетевых устройств на базе Linux, от DSL-модемов и домашних маршрутизаторов до систем видеонаблюдения и медицинских устройств, имеющих выход в интернет.

Наибольшее распространение червь получил на устройствах Actiontec, Hik Vision, Netgear, Synology, TP-Link, ZyXEL и Zhone. Основным методом проникновения червя является подбор типовых паролей.

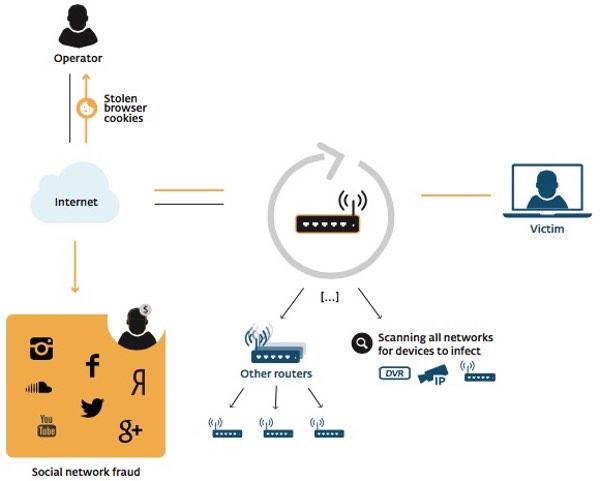
Из взломанных устройств формируется сеть, выполняющая мошеннические действия в социальных сетях через манипуляцию фиктивными аккаутами. Владельцы данной сети пытаются заработать через продажу лайков, фиктивных подписчиков и накручивании посещаемости в социальных сетях Twitter, Instagram, Vine, Youtube, Facebook и Google+. Для поднятия веса участвующих в накрутке фиктивных аккаунтов червь пытается использовать и реальные аккаунты пользователей, получая контроль над ними благодаря перехвату незашифрованных браузерных Cookie и подмены настроек DNS с перенаправлением пользователя на подставные сайты.

Червь также занимается сканированием сетей на предмет наличия слабозащищённых устройств и атаки на них. В результате сканирования, которое проводится для подсети текущего ISP, интранет адресов и случайно сгенерированной сети, выявляются устройства с открытым портом telnet и выполняется попытка подбора часто используемых параметров входа. В случае успеха, червь запускает свою копию на устройстве и начинает анализировать транзитный трафик, сканировать другие сети и запускает специальный прокси для отправки запросов к социальным сетям. Для предотвращения двойного заражения, червь вешает на сетевой порт 10073 специальный обработчик. Mooseь не сохраняет себя в системе и для его удаления достаточно перезагрузить устройство.

Подпишитесь на новости

Трафик растёт быстрее доходов: в России обсуждают подорожание связи

Минцифры допускает ускорение роста тарифов на услуги связи в России. Такая возможность предусмотрена в базовом и целевом сценариях проекта обновлённой стратегии развития отрасли до 2035 года. При этом министерство подчёркивает: сценарные расчёты не означают автоматического повышения цен для абонентов.

Как сообщают «Известия», ознакомившиеся с документом, в 2021-2025 годах интернет-трафик в России увеличивался в среднем на 21,6% ежегодно.

Доходы от мобильной связи и фиксированного широкополосного доступа росли на 8%. Авторы проекта считают, что этот разрыв затрудняет финансирование расширения и модернизации сетей.

В Минцифры заявили, что любое повышение должно быть обосновано конкретными расходами операторов. Работа над стратегией продолжается. ФАС, в свою очередь, сообщила, что проверяет экономическую обоснованность изменений тарифов и принимает меры при выявлении нарушений.

Гендиректор TelecomDaily Денис Кусков допустил, что в ближайшие годы ежегодный рост тарифов может ускориться с нынешних, по его оценке, 8-10% до 15-20%.

Партнёр ComNews Research Леонид Коник оспорил тезис о нехватке средств у мобильных операторов. Он указал на высокую рентабельность бизнеса и значительные дивидендные выплаты. По его мнению, крупных вложений может потребовать прежде всего строительство сетей 5G с учётом требований к использованию российского оборудования.

RSS: Новости на портале Anti-Malware.ru