


Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Исследователи из компании ESET опубликовали результаты анализа нового вредоносного ПО Moose, поражающего различные типы портативных сетевых устройств на базе Linux, от DSL-модемов и домашних маршрутизаторов до систем видеонаблюдения и медицинских устройств, имеющих выход в интернет.

Наибольшее распространение червь получил на устройствах Actiontec, Hik Vision, Netgear, Synology, TP-Link, ZyXEL и Zhone. Основным методом проникновения червя является подбор типовых паролей.

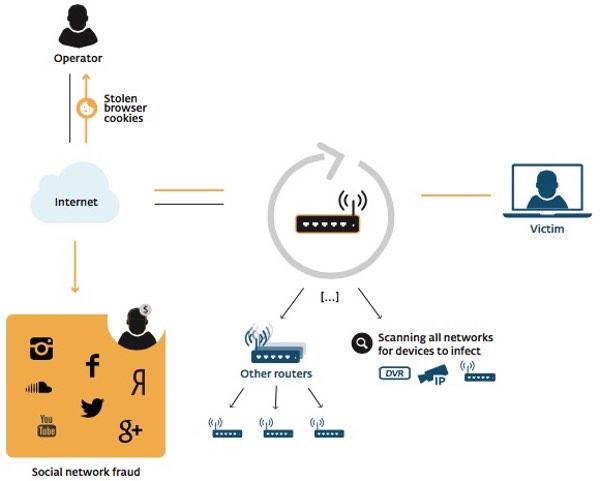
Из взломанных устройств формируется сеть, выполняющая мошеннические действия в социальных сетях через манипуляцию фиктивными аккаутами. Владельцы данной сети пытаются заработать через продажу лайков, фиктивных подписчиков и накручивании посещаемости в социальных сетях Twitter, Instagram, Vine, Youtube, Facebook и Google+. Для поднятия веса участвующих в накрутке фиктивных аккаунтов червь пытается использовать и реальные аккаунты пользователей, получая контроль над ними благодаря перехвату незашифрованных браузерных Cookie и подмены настроек DNS с перенаправлением пользователя на подставные сайты.

Червь также занимается сканированием сетей на предмет наличия слабозащищённых устройств и атаки на них. В результате сканирования, которое проводится для подсети текущего ISP, интранет адресов и случайно сгенерированной сети, выявляются устройства с открытым портом telnet и выполняется попытка подбора часто используемых параметров входа. В случае успеха, червь запускает свою копию на устройстве и начинает анализировать транзитный трафик, сканировать другие сети и запускает специальный прокси для отправки запросов к социальным сетям. Для предотвращения двойного заражения, червь вешает на сетевой порт 10073 специальный обработчик. Mooseь не сохраняет себя в системе и для его удаления достаточно перезагрузить устройство.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru