


Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Выявлен червь Moose, поражающий сетевые устройства на базе Linux

Исследователи из компании ESET опубликовали результаты анализа нового вредоносного ПО Moose, поражающего различные типы портативных сетевых устройств на базе Linux, от DSL-модемов и домашних маршрутизаторов до систем видеонаблюдения и медицинских устройств, имеющих выход в интернет.

Наибольшее распространение червь получил на устройствах Actiontec, Hik Vision, Netgear, Synology, TP-Link, ZyXEL и Zhone. Основным методом проникновения червя является подбор типовых паролей.

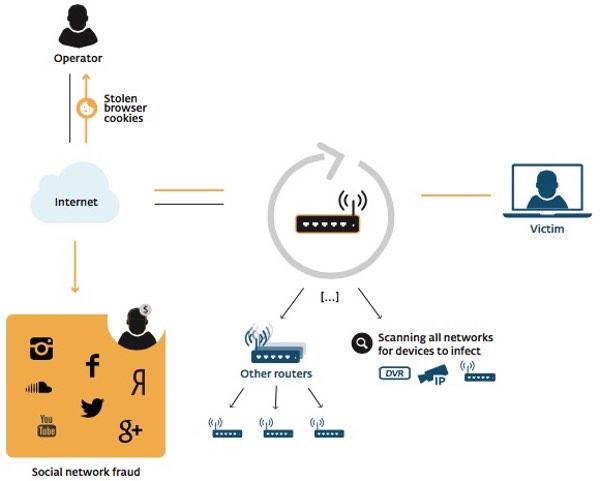
Из взломанных устройств формируется сеть, выполняющая мошеннические действия в социальных сетях через манипуляцию фиктивными аккаутами. Владельцы данной сети пытаются заработать через продажу лайков, фиктивных подписчиков и накручивании посещаемости в социальных сетях Twitter, Instagram, Vine, Youtube, Facebook и Google+. Для поднятия веса участвующих в накрутке фиктивных аккаунтов червь пытается использовать и реальные аккаунты пользователей, получая контроль над ними благодаря перехвату незашифрованных браузерных Cookie и подмены настроек DNS с перенаправлением пользователя на подставные сайты.

Червь также занимается сканированием сетей на предмет наличия слабозащищённых устройств и атаки на них. В результате сканирования, которое проводится для подсети текущего ISP, интранет адресов и случайно сгенерированной сети, выявляются устройства с открытым портом telnet и выполняется попытка подбора часто используемых параметров входа. В случае успеха, червь запускает свою копию на устройстве и начинает анализировать транзитный трафик, сканировать другие сети и запускает специальный прокси для отправки запросов к социальным сетям. Для предотвращения двойного заражения, червь вешает на сетевой порт 10073 специальный обработчик. Mooseь не сохраняет себя в системе и для его удаления достаточно перезагрузить устройство.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru