


Новые уязвимости в Google App Engine

Новые уязвимости в Google App Engine

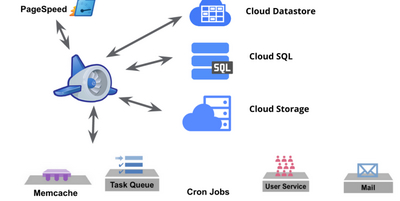
Польская хакерская фирма Security Explorations обнаружила семь уязвимостей в Java-платформе, которая лежит в основе облачного хостинга Google App Engine (GAE). Используя эти баги, владелец одной из виртуальных машин на хостинге GAE может выйти далеко за пределы своих полномочий.

Security Explorations в последнее годы сделала себе имя, публикуя несчётное количество уязвимостей в Oracle Java. Теперь они принялись эксплуатировать эти баги на практике. На платформе GAE ими зафиксировано семь уязвимостей. Также опубликованы демонстрационные программы для взлома с использованием указанных уязвимостей, передает xakep.ru.

Три из семи багов допускают полный выход из песочницы GAE Java, которая используется для изоляции виртуальных машин в целях безопасности. Злоумышленник может извлечь информацию о Java Runtime Environment и внутренних сервисах и протоколах Google, что позволяет ему продолжить атаку с учётом этих данных, нацеливаясь уже на саму платформу GAE.

Директор компании Security Explorations Адам Говдяк (Adam Gowdiak) сказал, что его компания в течение трёх недель не получала ответа от Google. Он также раскритиковал технологического гиганта за то, что его сотрудникам понадобилось несколько дней, чтобы запустить PoC-код и прочитать отчёт. По его словам, такое весьма удивительно, учитывая агрессивный подход Google к публикации уязвимостей в сторонних продуктах, чем занимается подразделение Project X.

Говдяк считает, что по крайней мере две из указанных уязвимостей были втихую закрыты без уведомления Security Explorations и без соответствующего признания их заслуг.

В декабре прошлого года Security Explorations получила максимально возможную награду $50 тыс. по программе вознаграждения за найденные уязвимости, когда нашла 30 багов в App Engine.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru