


Новые уязвимости в Google App Engine

Новые уязвимости в Google App Engine

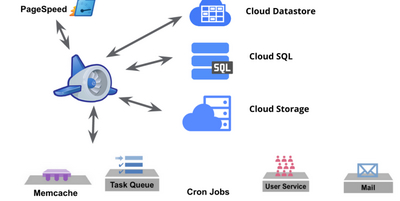
Польская хакерская фирма Security Explorations обнаружила семь уязвимостей в Java-платформе, которая лежит в основе облачного хостинга Google App Engine (GAE). Используя эти баги, владелец одной из виртуальных машин на хостинге GAE может выйти далеко за пределы своих полномочий.

Security Explorations в последнее годы сделала себе имя, публикуя несчётное количество уязвимостей в Oracle Java. Теперь они принялись эксплуатировать эти баги на практике. На платформе GAE ими зафиксировано семь уязвимостей. Также опубликованы демонстрационные программы для взлома с использованием указанных уязвимостей, передает xakep.ru.

Три из семи багов допускают полный выход из песочницы GAE Java, которая используется для изоляции виртуальных машин в целях безопасности. Злоумышленник может извлечь информацию о Java Runtime Environment и внутренних сервисах и протоколах Google, что позволяет ему продолжить атаку с учётом этих данных, нацеливаясь уже на саму платформу GAE.

Директор компании Security Explorations Адам Говдяк (Adam Gowdiak) сказал, что его компания в течение трёх недель не получала ответа от Google. Он также раскритиковал технологического гиганта за то, что его сотрудникам понадобилось несколько дней, чтобы запустить PoC-код и прочитать отчёт. По его словам, такое весьма удивительно, учитывая агрессивный подход Google к публикации уязвимостей в сторонних продуктах, чем занимается подразделение Project X.

Говдяк считает, что по крайней мере две из указанных уязвимостей были втихую закрыты без уведомления Security Explorations и без соответствующего признания их заслуг.

В декабре прошлого года Security Explorations получила максимально возможную награду $50 тыс. по программе вознаграждения за найденные уязвимости, когда нашла 30 багов в App Engine.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru