


11 стран Юго-Восточной Азии пребывают в киберосаде уже 5 лет

11 стран Юго-Восточной Азии пребывают в киберосаде уже 5 лет

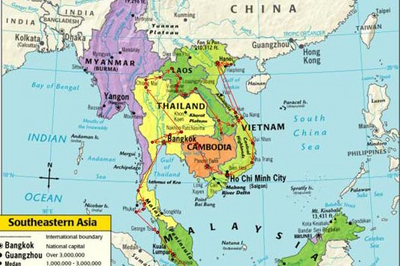
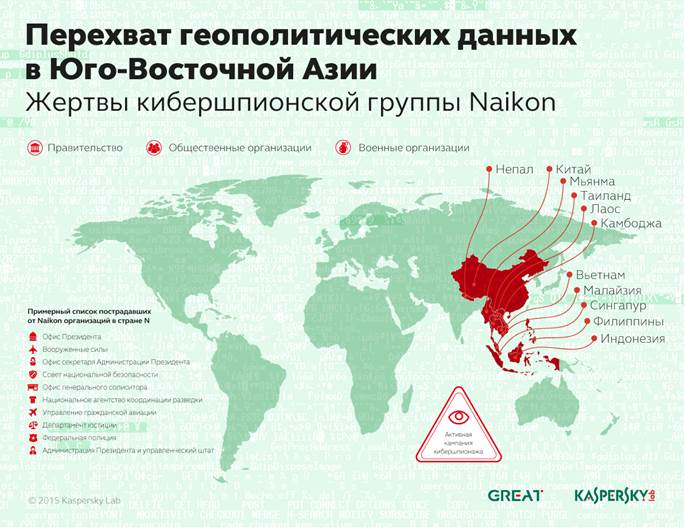
В ходе изучения одной из самых активных кампаний кибершпионажа в Юго-Восточной Азии Naikon «Лаборатория Касперского» выяснила, что от действий злоумышленников уже на протяжении пяти лет страдают государственные, военные и общественные организации в одиннадцати странах региона, в частности на Филиппинах, в Малайзии, Камбодже, Индонезии, Вьетнаме, Мьянме, Сингапуре, Непале, Таиланде, Лаосе и Китае. 

Злоумышленники, владеющие, по всей видимости, китайским языком, выстраивают всю необходимую для кибератак инфраструктуру непосредственно на территории страны – это позволяет им в режиме реального времени подключаться к сетям своих жертв и извлекать интересующую их информацию. «Лаборатория Касперского» выяснила, что в ходе как минимум одной операции Naikon для каждой страны был выделен оператор, хорошо понимающий культурные особенности вверенной ему территории (например, привычку пользователей задействовать личную почту в рабочих целях). 


В арсенале создателей шпионского ПО Naikon – 48 команд для различных удаленных операций, в том числе на проверку данных, находящихся в атакуемой корпоративной сети, выгрузку и загрузку файлов, установку дополнительных модулей. В системы жертв вредоносные программы попадают при помощи целевого фишинга – писем, содержащих вложения, которые потенциально могут заинтересовать получателей. На деле эти вложения содержат исполняемый файл, который загружает шпионское ПО на компьютер. 

В 2014 году «Лаборатория Касперского» отметила значительный скачок в активности группировки. Сразу после трагедии с пропавшим самолетом Malaysia Airlines, выполнявшем рейс MH 370, злоумышленники предприняли массовую рассылку по организациям, потенциально владеющим информацией о трагедии.  

«Киберпреступники, стоящие за Naikon, сумели создать очень гибкую инфраструктуру, которая может быть легко развернута в любой интересующей их стране и позволяет перенаправлять информацию из систем жертв на сервер злоумышленников. Кроме того, получение нужных данных значительно упрощается благодаря наличию выделенных операторов, которые «занимаются» определенным кругом пользователей», – рассказывает Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского». 

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru