Владельцы бизнеса осведомлены, что хакерские атаки выполняются ради кражи конфиденциальных данных, однако их опасения не всегда совпадают с реальными целями злоумышленников.
Так, хакеров больше всего интересует внутренняя операционная информация – она была похищена в 45% случаев, а компании при этом сильнее всего переживают за клиентские базы и интеллектуальную собственность, несмотря на то что их утечка была отмечена только в 27% и 29% случаев соответственно. Таковы результаты исследования* «Лаборатории Касперского», проведенного в 2014 году среди российских компаний.
Виды данных, которые чаще всего подвергаются утечке
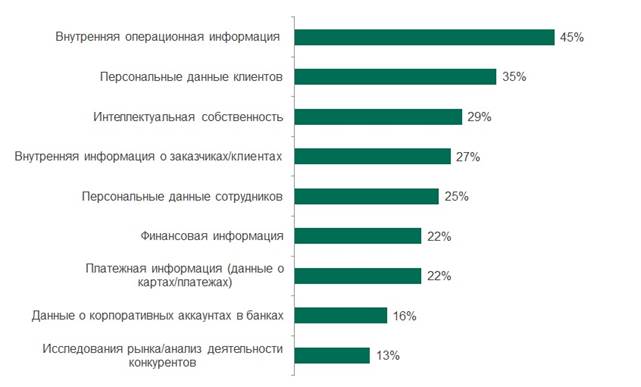
Результаты опроса показывают, что опасения в отношении потери определенных типов данных лишь частично совпадают с тем, что в действительности оказывается в руках третьих лиц в результате инцидента ИБ. Владельцы бизнеса недооценивают интерес злоумышленников не только к внутренней операционной информации, но также и к персональным данным сотрудников – о них волнуются всего 5%, в то время как в реальности эти данные были украдены в 25% случаев. Негативный эффект от подобных инцидентов усугубляется не только репутационными потерями, но и возможными штрафами со стороны регуляторов.
В остальном компании адекватно оценивают риски, а тот факт, что доля похищений некоторых типов информации снизилась по сравнению с прошлым годом, свидетельствует об эффективности принятых мер для защиты своих данных. Тем не менее, этого по-прежнему недостаточно, чтобы свести количество таких инцидентов к минимуму.
«Порой сложность защиты конфиденциальности информации заключается в большом количестве каналов для возможных утечек, а значит требуется большое количество ресурсоемких и трудноуправляемых решений. Требуется как защита на конечных точках (таких как компьютеры сотрудников), так и специальные средства для обычных каналов передачи данных (как, например, корпоративная электронная почта). Именно поэтому правильное защитное решение должно быть всеобъемлющим, учитывать все сценарии возможной утечки конфиденциальных данных. Мы как раз предоставляем такую комбинацию решений, которые защищают данные на клиентских машинах и работают вместе с модулем контроля информации в составе почтовых корпоративных продуктов. Однако это только половина дела. В первую очередь, компании очень важно определить, какую информацию следует защищать с помощью этих технологий. Надеемся, что наше исследование поможет владельцам бизнеса правильно расставить приоритеты».









