


Конфликт хакерских групп приводит к раскрытию новой киберкампании

Конфликт хакерских групп приводит к раскрытию новой киберкампании

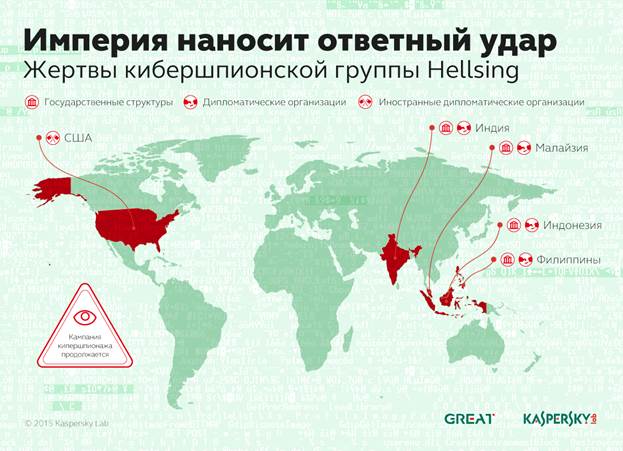
В марте этого года эксперты «Лаборатории Касперского» обнаружили нетипичную таргетированную атаку, целью которой стали также киберпреступники – азиатская группировка Naikon. Расследование цепочки событий не только привело к обнаружению группы хакеров, стоящей за атакой, но и позволило установить, что ее главными целями являются государственные службы, а также дипломатические миссии в Азии и США.

Рассылки писем с вредоносными вложениями – вполне обычная тактика заражения потенциальных жертв. Большинство адресатов следует правилам IT-безопасности и игнорирует подобные письма. Небольшая часть из них открывает вложение, что в отсутствии эффективного защитного решения приводит к заражению системы. Однако в случае с вредоносной рассылкой группировки Naikon одна из потенциальных жертв, не открывая вложение, вступила в переписку со злоумышленниками, что само по себе является крайне нетипичным поведением. Получив ответ от Naikon и убедившись, что это была таргетированная атака, адресат вскоре отправил злоумышленникам новое письмо – на этот раз уже с вредоносным вложением. Этот нестандартный сценарий привлек внимание экспертов «Лаборатории Касперского», которые провели анализ и установили, что отправленный зловред не был замечен ранее в атаках и, скорее всего, принадлежит авторству новой кибершпионской группы, которая получила имя Hellsing.

Более тщательное исследование вредоносного образца подтвердило догадку и помогло выявить реальные цели стоящих за Hellsing злоумышленников. Ими оказались десятки государственных служб и дипломатических организаций, расположенных в основном в странах Азии и частично в США. В случае успешного заражения вредоносное вложение тайно открывало канал управления системой, позволяя передавать интересующие злоумышленников файлы, а также при необходимости закачивать новые.


«Ранее мы наблюдали столкновения кибергруппировок, но они были исключительно непреднамеренными – злоумышленники, воруя базы почтовых адресов у различных жертв, могли случайно заполучать контакты друг друга и отправлять письма с вредоносными вложениями в рамках массовой рассылки. Но в случае с Hellsing атака на «коллег» была совершенно преднамеренной. Это неудивительно, мир киберпреступников постоянно пополняется новыми игроками, которым становится тесновато в киберпространстве. Похоже, в ближайшем будущем междоусобные войны станут привычным явлением», – отметил Костин Райю, руководитель центра глобальных исследований и анализа угроз «Лаборатории Касперского».

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru