


Конфликт хакерских групп приводит к раскрытию новой киберкампании

Конфликт хакерских групп приводит к раскрытию новой киберкампании

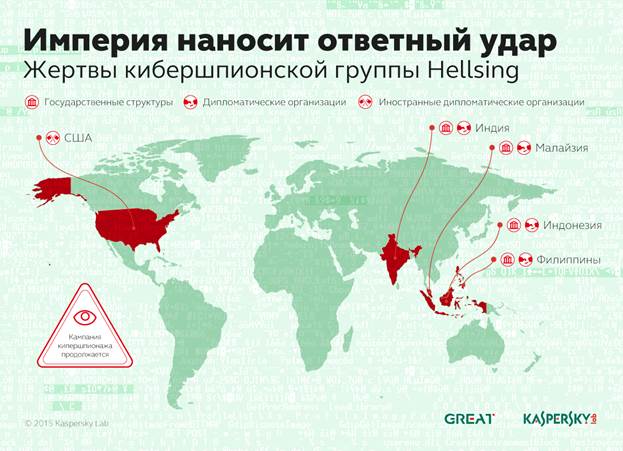
В марте этого года эксперты «Лаборатории Касперского» обнаружили нетипичную таргетированную атаку, целью которой стали также киберпреступники – азиатская группировка Naikon. Расследование цепочки событий не только привело к обнаружению группы хакеров, стоящей за атакой, но и позволило установить, что ее главными целями являются государственные службы, а также дипломатические миссии в Азии и США.

Рассылки писем с вредоносными вложениями – вполне обычная тактика заражения потенциальных жертв. Большинство адресатов следует правилам IT-безопасности и игнорирует подобные письма. Небольшая часть из них открывает вложение, что в отсутствии эффективного защитного решения приводит к заражению системы. Однако в случае с вредоносной рассылкой группировки Naikon одна из потенциальных жертв, не открывая вложение, вступила в переписку со злоумышленниками, что само по себе является крайне нетипичным поведением. Получив ответ от Naikon и убедившись, что это была таргетированная атака, адресат вскоре отправил злоумышленникам новое письмо – на этот раз уже с вредоносным вложением. Этот нестандартный сценарий привлек внимание экспертов «Лаборатории Касперского», которые провели анализ и установили, что отправленный зловред не был замечен ранее в атаках и, скорее всего, принадлежит авторству новой кибершпионской группы, которая получила имя Hellsing.

Более тщательное исследование вредоносного образца подтвердило догадку и помогло выявить реальные цели стоящих за Hellsing злоумышленников. Ими оказались десятки государственных служб и дипломатических организаций, расположенных в основном в странах Азии и частично в США. В случае успешного заражения вредоносное вложение тайно открывало канал управления системой, позволяя передавать интересующие злоумышленников файлы, а также при необходимости закачивать новые.


«Ранее мы наблюдали столкновения кибергруппировок, но они были исключительно непреднамеренными – злоумышленники, воруя базы почтовых адресов у различных жертв, могли случайно заполучать контакты друг друга и отправлять письма с вредоносными вложениями в рамках массовой рассылки. Но в случае с Hellsing атака на «коллег» была совершенно преднамеренной. Это неудивительно, мир киберпреступников постоянно пополняется новыми игроками, которым становится тесновато в киберпространстве. Похоже, в ближайшем будущем междоусобные войны станут привычным явлением», – отметил Костин Райю, руководитель центра глобальных исследований и анализа угроз «Лаборатории Касперского».

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru