


Конфликт хакерских групп приводит к раскрытию новой киберкампании

Конфликт хакерских групп приводит к раскрытию новой киберкампании

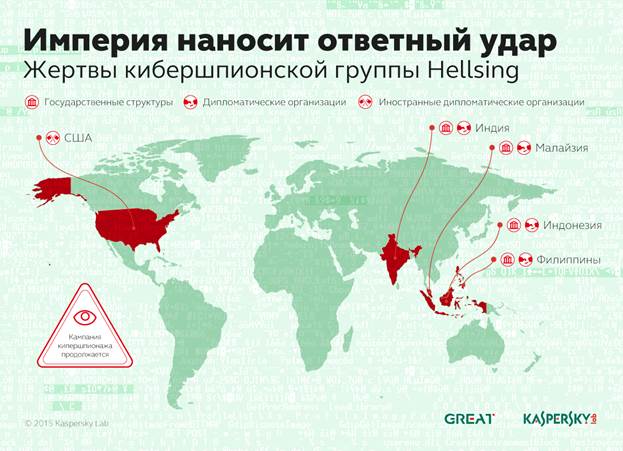
В марте этого года эксперты «Лаборатории Касперского» обнаружили нетипичную таргетированную атаку, целью которой стали также киберпреступники – азиатская группировка Naikon. Расследование цепочки событий не только привело к обнаружению группы хакеров, стоящей за атакой, но и позволило установить, что ее главными целями являются государственные службы, а также дипломатические миссии в Азии и США.

Рассылки писем с вредоносными вложениями – вполне обычная тактика заражения потенциальных жертв. Большинство адресатов следует правилам IT-безопасности и игнорирует подобные письма. Небольшая часть из них открывает вложение, что в отсутствии эффективного защитного решения приводит к заражению системы. Однако в случае с вредоносной рассылкой группировки Naikon одна из потенциальных жертв, не открывая вложение, вступила в переписку со злоумышленниками, что само по себе является крайне нетипичным поведением. Получив ответ от Naikon и убедившись, что это была таргетированная атака, адресат вскоре отправил злоумышленникам новое письмо – на этот раз уже с вредоносным вложением. Этот нестандартный сценарий привлек внимание экспертов «Лаборатории Касперского», которые провели анализ и установили, что отправленный зловред не был замечен ранее в атаках и, скорее всего, принадлежит авторству новой кибершпионской группы, которая получила имя Hellsing.

Более тщательное исследование вредоносного образца подтвердило догадку и помогло выявить реальные цели стоящих за Hellsing злоумышленников. Ими оказались десятки государственных служб и дипломатических организаций, расположенных в основном в странах Азии и частично в США. В случае успешного заражения вредоносное вложение тайно открывало канал управления системой, позволяя передавать интересующие злоумышленников файлы, а также при необходимости закачивать новые.


«Ранее мы наблюдали столкновения кибергруппировок, но они были исключительно непреднамеренными – злоумышленники, воруя базы почтовых адресов у различных жертв, могли случайно заполучать контакты друг друга и отправлять письма с вредоносными вложениями в рамках массовой рассылки. Но в случае с Hellsing атака на «коллег» была совершенно преднамеренной. Это неудивительно, мир киберпреступников постоянно пополняется новыми игроками, которым становится тесновато в киберпространстве. Похоже, в ближайшем будущем междоусобные войны станут привычным явлением», – отметил Костин Райю, руководитель центра глобальных исследований и анализа угроз «Лаборатории Касперского».

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru