


За последние 12 месяцев 98% российских компаний подверглись внешним угрозам

За последние 12 месяцев 98% российских компаний подверглись внешним угрозам

Согласно совместному исследованию «Лаборатории Касперского» и агентства B2B International, в России доля компаний, столкнувшихся с внешними киберугрозами за последние 12 месяцев, выросла и вплотную приблизилась к 100%. Самой значимой внешней угрозой по-прежнему являются вредоносные программы – именно они стали причиной инцидентов у 77% респондентов.

Второй по опасности внешней угрозой компании указали спам – с неприятными последствиями получения нежелательной корреспонденции столкнулись 74% респондентов. Это неудивительно, так как зачастую спам содержит вложения тех же вредоносных программ, запуск которых на незащищенной машине влечет за собой утечку информации. Среди главных изменений стоит отметить рост показателя DDoS-атак: в этот раз под удар попали 18% компаний, что на 5 пунктов больше, чем в прошлом году. Также существенно выросла доля корпоративного шпионажа – в основном за счет сильного увеличения доли подобных инцидентов в больших организациях до 32%.


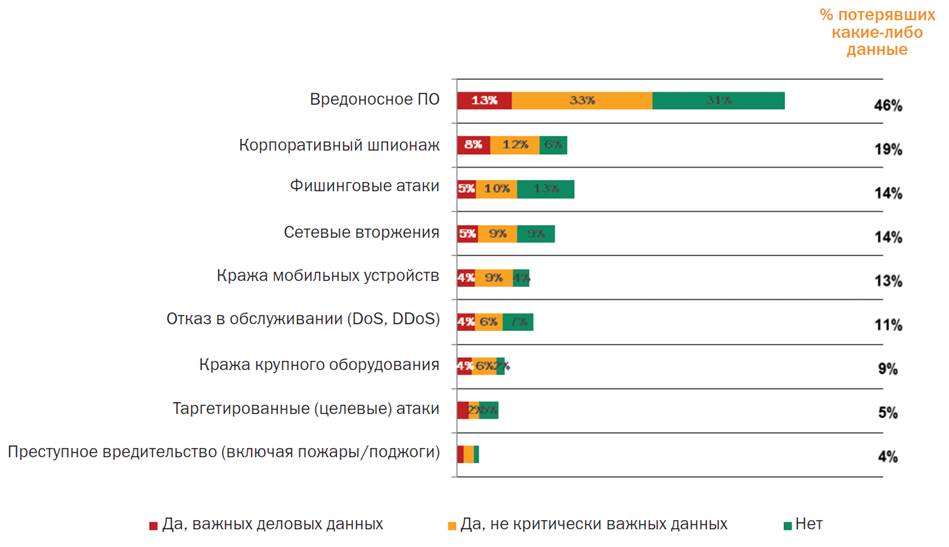
Доля инцидентов утечки ценной информации в результате успешной атаки


Одним из основных последствий успешной кибератаки, вне зависимости от ее типа, становится потеря организацией важной информации. Согласно исследованию, в этом году успешность внешних атак возросла: четверть респондентов сообщили, что теряли данные за последние 12 месяцев. При этом атаки с использованием вредоносных программ являются не только самыми распространенными, но и самыми ощутимыми: они приводили к утечке бизнес-информации в 46% случаев. Еще в 19% инцидентов потери данных происходили в результате промышленного шпионажа, а в 14% случаев компании теряли информацию из-за фишинговых атак.

«Мы наблюдаем, что с каждым годом злоумышленники находят новые способы выполнить атаку, и их усилия окупаются сполна. Помимо традиционных вредоносных программ их арсенал пополняется инструментами для DDoS-атак и сетевых вторжений, что приводит не только к увеличению доли атакованных компаний, но также и к повышению вероятности успеха каждой попытки. Защищаться от каждого трюка киберпреступников по отдельности – неэффективно. Со своей стороны, мы рекомендуем полноценную корпоративную платформу безопасности, которая обеспечит оптимальную защиту не только от распространенных трюков злоумышленников, но также и тех, которые станут популярными в будущем», – комментирует Сергей Земков, управляющий директор «Лаборатории Касперского» в России, странах Закавказья и Средней Азии.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru