


За последние 12 месяцев 98% российских компаний подверглись внешним угрозам

За последние 12 месяцев 98% российских компаний подверглись внешним угрозам

Согласно совместному исследованию «Лаборатории Касперского» и агентства B2B International, в России доля компаний, столкнувшихся с внешними киберугрозами за последние 12 месяцев, выросла и вплотную приблизилась к 100%. Самой значимой внешней угрозой по-прежнему являются вредоносные программы – именно они стали причиной инцидентов у 77% респондентов.

Второй по опасности внешней угрозой компании указали спам – с неприятными последствиями получения нежелательной корреспонденции столкнулись 74% респондентов. Это неудивительно, так как зачастую спам содержит вложения тех же вредоносных программ, запуск которых на незащищенной машине влечет за собой утечку информации. Среди главных изменений стоит отметить рост показателя DDoS-атак: в этот раз под удар попали 18% компаний, что на 5 пунктов больше, чем в прошлом году. Также существенно выросла доля корпоративного шпионажа – в основном за счет сильного увеличения доли подобных инцидентов в больших организациях до 32%.


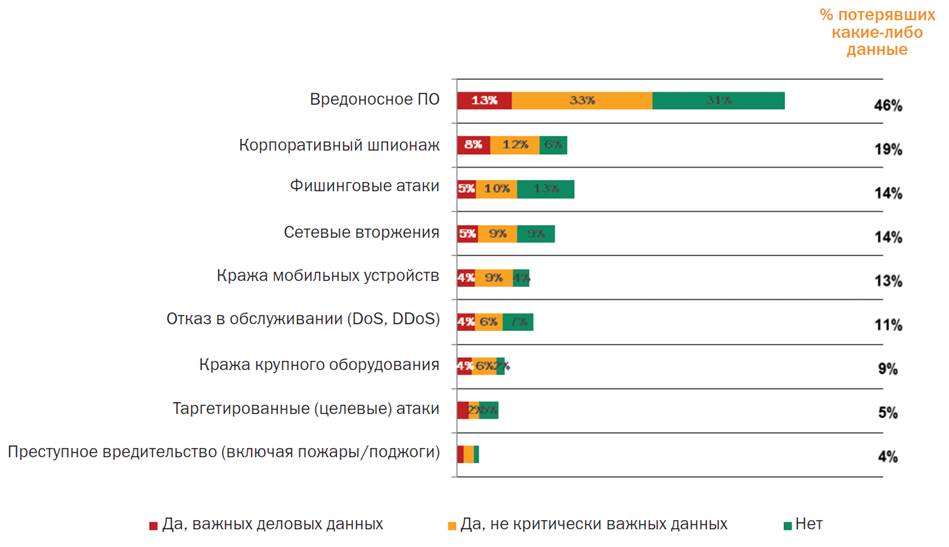
Доля инцидентов утечки ценной информации в результате успешной атаки


Одним из основных последствий успешной кибератаки, вне зависимости от ее типа, становится потеря организацией важной информации. Согласно исследованию, в этом году успешность внешних атак возросла: четверть респондентов сообщили, что теряли данные за последние 12 месяцев. При этом атаки с использованием вредоносных программ являются не только самыми распространенными, но и самыми ощутимыми: они приводили к утечке бизнес-информации в 46% случаев. Еще в 19% инцидентов потери данных происходили в результате промышленного шпионажа, а в 14% случаев компании теряли информацию из-за фишинговых атак.

«Мы наблюдаем, что с каждым годом злоумышленники находят новые способы выполнить атаку, и их усилия окупаются сполна. Помимо традиционных вредоносных программ их арсенал пополняется инструментами для DDoS-атак и сетевых вторжений, что приводит не только к увеличению доли атакованных компаний, но также и к повышению вероятности успеха каждой попытки. Защищаться от каждого трюка киберпреступников по отдельности – неэффективно. Со своей стороны, мы рекомендуем полноценную корпоративную платформу безопасности, которая обеспечит оптимальную защиту не только от распространенных трюков злоумышленников, но также и тех, которые станут популярными в будущем», – комментирует Сергей Земков, управляющий директор «Лаборатории Касперского» в России, странах Закавказья и Средней Азии.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru