


Хакеры группы Sednit добывают данные с изолированных от интернета компьютеров

Хакеры Sednit добывают данные с изолированных от интернета компьютеров

Специалисты международной антивирусной компании ESET раскрыли детали масштабной киберкампании хакерской группы Sednit. Не менее 10 лет злоумышленники атакуют защищенные корпоративные сети правительственных учреждений Восточной Европы.

Ранее группа Sednit осуществляла распространение вредоносных программ путем компрометации легитимных сайтов, принадлежащих финансовым учреждениям Восточной Европы. Для этого злоумышленники использовали набор эксплойтов для удаленной установки вредоносного ПО.

Недавно специалисты ESET выяснили, что хакеры осуществляют также атаки закрытых сетей с применением вредоносного ПО, которое распространяется через USB-накопители. Программа позволяет получать файлы и другие конфиденциальные данные с компьютеров, изолированных от интернета. Антивирусные продукты ESET NOD32 детектируют ее как Win32/USBStealer.


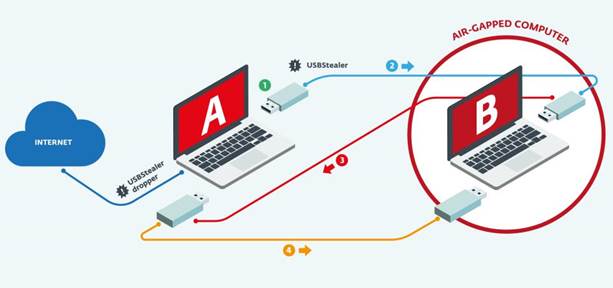
Для кражи данных с компьютера жертвы Win32/USBStealer использует многоступенчатый подход:

1) Злоумышленники удаленно устанавливают Win32/USBStealer на компьютер человека, имеющего доступ к закрытой сети (компьютер А). При этом исполняемый файл маскируется под легитимное российское ПО USB Disk Security. Вредоносная программа отслеживает подключение USB-накопителя и мгновенно выполняет заражение.

2) Пользователь подключает инфицированный USB-накопитель к изолированному компьютеру защищенной сети (компьютер В). После заражения вредоносная программа получает список файлов для передачи злоумышленникам.

3) USB-накопитель возвращается в компьютер В со списком доступных файлов.

4) Пользователь снова подключает USB-накопитель к компьютеру В, и вредоносная программа копирует на него нужные файлы.

5) При новом подключении накопителя к компьютеру А Win32/USBStealer отправит на удаленный сервер скопированные файлы.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru